
Comece por um lacre de envelope
Imagine que você fecha uma carta e derrama cera quente na aba. O lacre não impede ninguém de abrir a carta — ele impede que alguém abra e finja que não abriu.
O hash é esse lacre, feito de matemática. No PING ele vem da família SHA-2 — a mesma que o resto da indústria audita há duas décadas — e sai como um número de 64 caracteres (256 bits) calculado a partir do conteúdo. Mude uma vírgula no conteúdo e o número inteiro vira outro, irreconhecível. Não existe caminho de volta: do hash ninguém reconstrói o conteúdo, e ninguém consegue fabricar um conteúdo diferente que dê o mesmo hash.
Agora a ideia que faz tudo funcionar. Quando você lacra uma carta, você põe dentro dela o lacre da carta anterior. A segunda carta contém o lacre da primeira; a terceira contém o da segunda, e assim por diante…
Veja o que isso custa a um falsificador. Adulterar a primeira carta muda o lacre dela — e esse lacre está escrito dentro da segunda. Muda a segunda. Que muda a terceira. E assim até a última.
É por isso que se chama corrente: mexer num elo do meio arrebenta todos os que vieram depois. Não há como consertar sem refazer tudo — e refazer tudo significa refazer também o que já foi publicado fora, o que ninguém consegue.
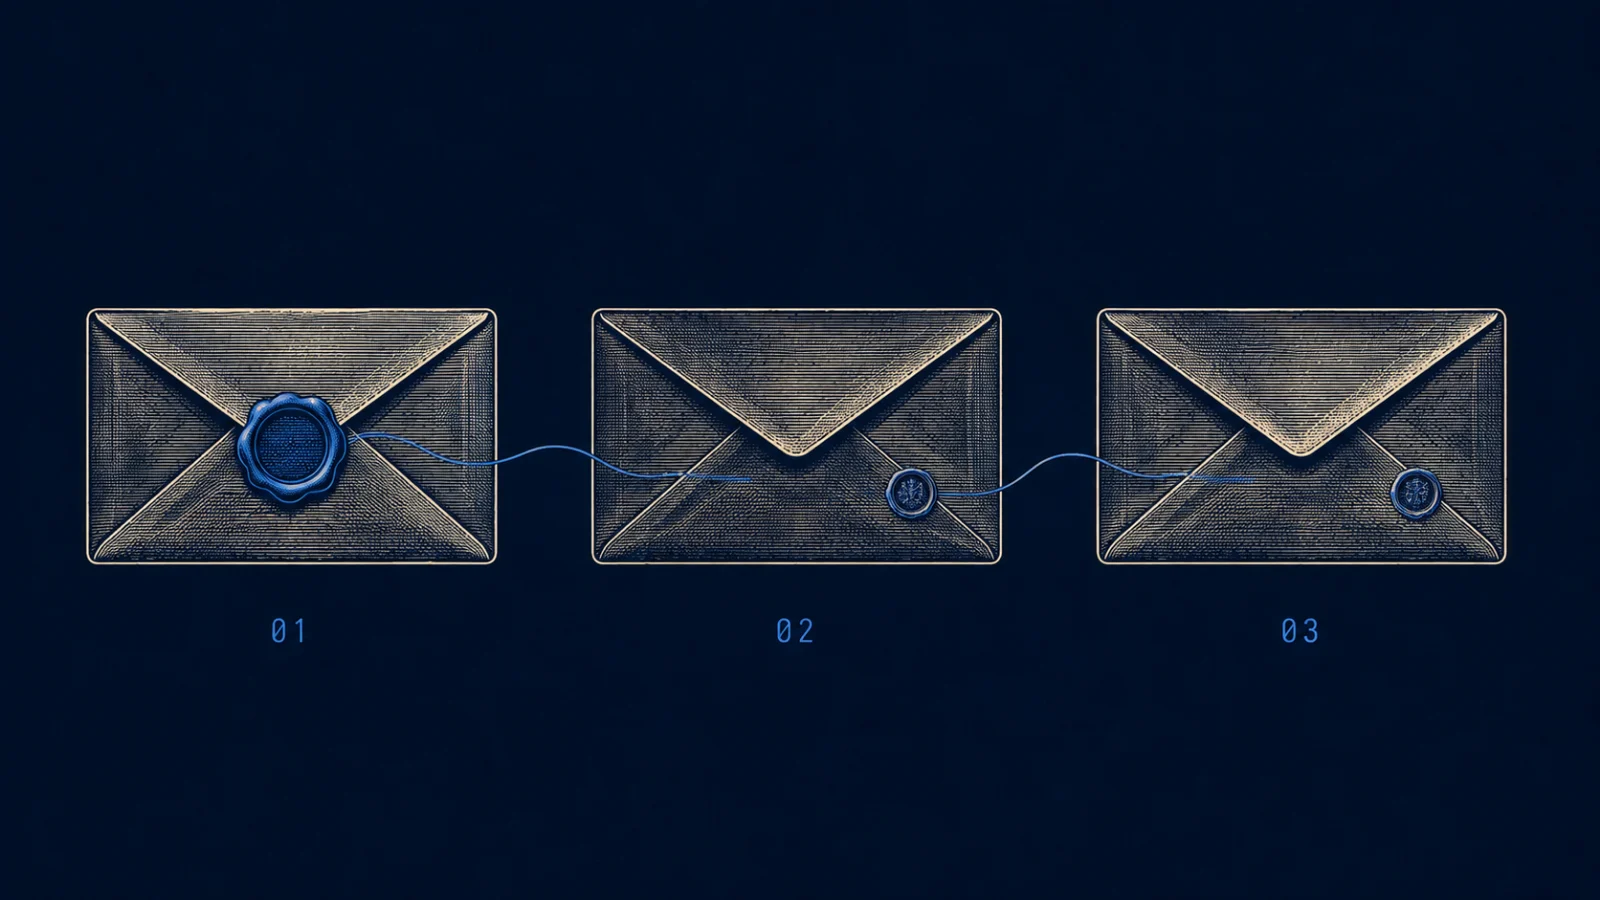
O elo — um por movimento seu
Cada movimento do seu dinheiro nasce como um elo na sua corrente. Uma transferência que você manda, um valor que chega, a taxa de rede de uma conversão para fora do PING, uma recarga de bateria: um movimento, um elo.
O elo guarda o que aconteceu, a hora, a sua assinatura, e o lacre do elo anterior. Nada de dinheiro se mexe na carteira sem virar elo — e é isso que faz a corrente ser completa: corrente com furo não prova nada.
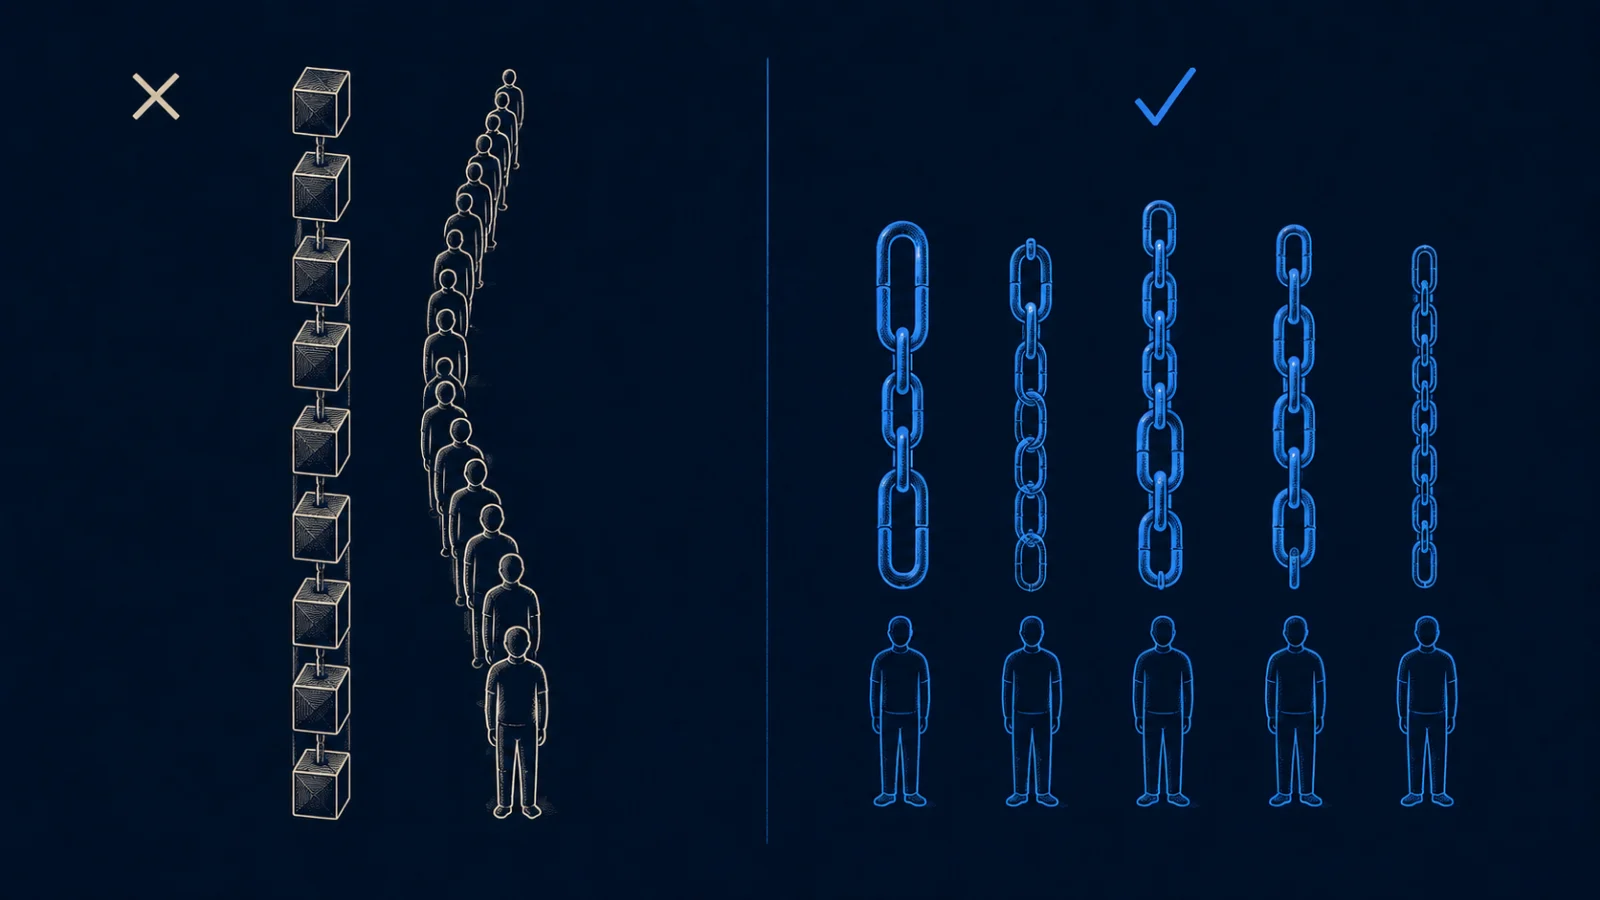
Aqui está a parte que costuma surpreender: a corrente é sua, e só sua. Cada carteira da federação tem a própria. Quando você transfere para alguém, nascem dois elos — um de saída na sua corrente, um de entrada na dela — e cada um mora do seu lado, ligados por uma referência comum.
Não existe uma fila única onde o mundo inteiro escreve. É por isso que a rede não engarrafa: duas pessoas transacionando ao mesmo tempo não disputam lugar nenhum, porque escrevem em livros diferentes.
A altura conta movimentos, não transferências. Se a sua corrente está em #507, isso quer dizer que houve 507 movimentos no seu dinheiro desde o começo — incluindo taxas de rede, recargas e valores recebidos. Não é o número de transferências que você mandou, e ele nunca é o número de ninguém mais.
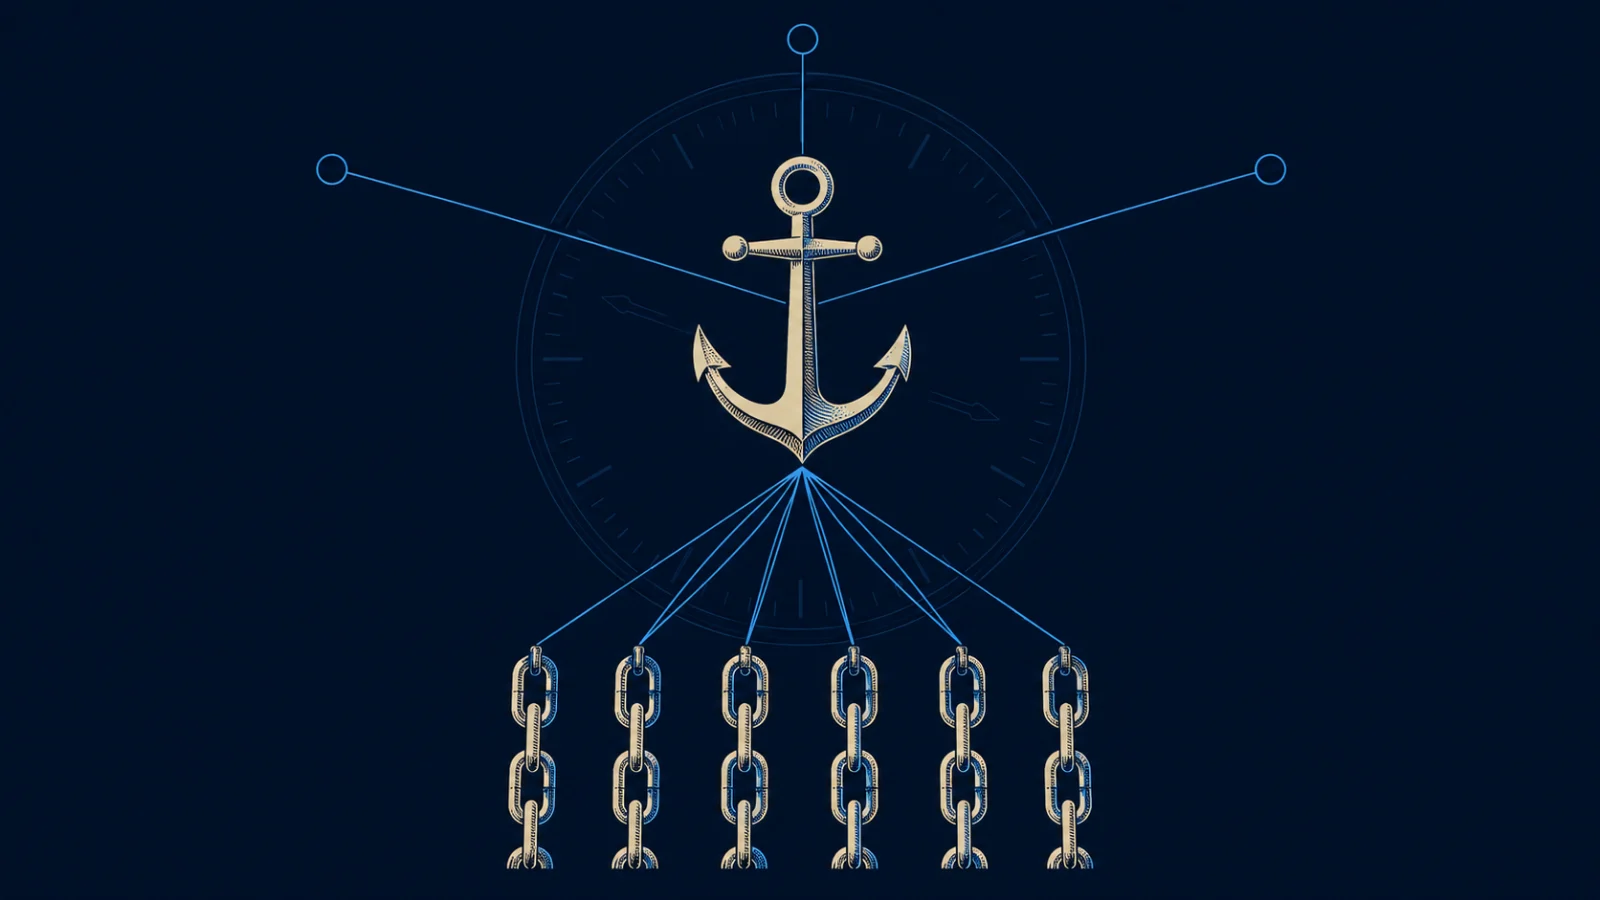
A âncora — uma raiz por hora, publicada fora
A corrente sozinha tem um limite honesto: ela mora num banco de dados que alguém opera. Se quem opera reescrever todas as correntes e reassinar tudo, o resultado seria internamente coerente — e mentira.
Note que o problema não é desconfiança de quem opera: é que ninguém deveria ter de confiar. Um sistema que pede boa-fé do operador é exatamente o banco de que estamos tentando sair.
É para fechar essa brecha que existe a âncora. Uma vez por hora, a federação pega os lacres de todas as correntes de todas as carteiras e os resume num único hash — a raiz daquela hora. E esse número sai de casa — vai para os nós de outras jurisdições, para registros independentes, para lugares onde nenhum operador da rede tem poder de apagar nada.
A partir do instante em que a raiz é publicada, o passado fica travado. Reescrever um elo de ontem exigiria mudar a raiz de ontem — que já está publicada em lugares fora do alcance de qualquer operador. Qualquer dispositivo que tenha a raiz antiga detecta a diferença na hora — e a raiz de ontem está em muitos dispositivos, em muitos países.
O elo prova a linhagem. A âncora prova o quando. É por isso que os dois existem: o elo é barato e paralelo, e a âncora é o que torna o registro oponível a terceiro — utilizável numa disputa, diante de alguém que não confia em nenhuma das partes.
Os dois números da tela
Quando você abre a Prova de integridade, dois números aparecem lado a lado. Eles não têm relação aritmética nenhuma — e é justamente isso que os torna úteis.
Local
#507- de quem
- sua. Nenhuma outra carteira tem esta contagem
- conta
- os seus movimentos, um a um
- cresce
- quando você movimenta
- prova
- que a sua sequência está íntegra: nada foi inserido, removido ou trocado de lugar
Global
#4.561- de quem
- de todos. É o mesmo número na tela de qualquer pessoa
- conta
- as horas que a rede já selou
- cresce
- sozinho, a cada hora cheia — mesmo que você não faça nada
- prova
- o quando: que o seu registro existia antes daquela raiz sair
Por que a Global não entrega nada sobre você: ela é a mesma para todo mundo. Duas pessoas na mesma hora veem o mesmo #4.561 — e um número que é igual para todos não diz nada sobre ninguém. É essa propriedade que permite publicá-lo em jornal, em notário, em outra rede.
Por que uma federação, e não um servidor
Um servidor único tem um problema que nenhuma criptografia resolve: ele pode simplesmente parar de atender você. Não precisa forjar nada — basta recusar, ou ser obrigado a recusar por quem tem poder sobre ele.
A federação é a resposta a isso: vários nós independentes, em jurisdições diferentes, cada um com reputação pública e nome próprio. Uma ordem judicial num país alcança um nó; um apagão alcança outro; nenhum dos dois alcança a rede.
Mas note o desenho, porque ele é mais importante que o número de nós: os nós ordenam, não autorizam. O que eles fazem é dizer em que ordem os registros entraram e desempatar quando há dúvida. Eles não podem criar uma unidade de PING, não podem assinar no seu lugar e não podem mentir sobre um saldo — porque a validade não vem deles, vem da assinatura e da prova.
É essa separação que faz a federação ser infraestrutura e não autoridade. E é ela que permite trocar um nó sem trocar a verdade. Se um sai, é capturado ou mente, o que ele afirmava continua verificável por qualquer outro. E a mentira dele fica publicamente detectável: duas raízes assinadas para a mesma hora são prova matemática de má-fé.
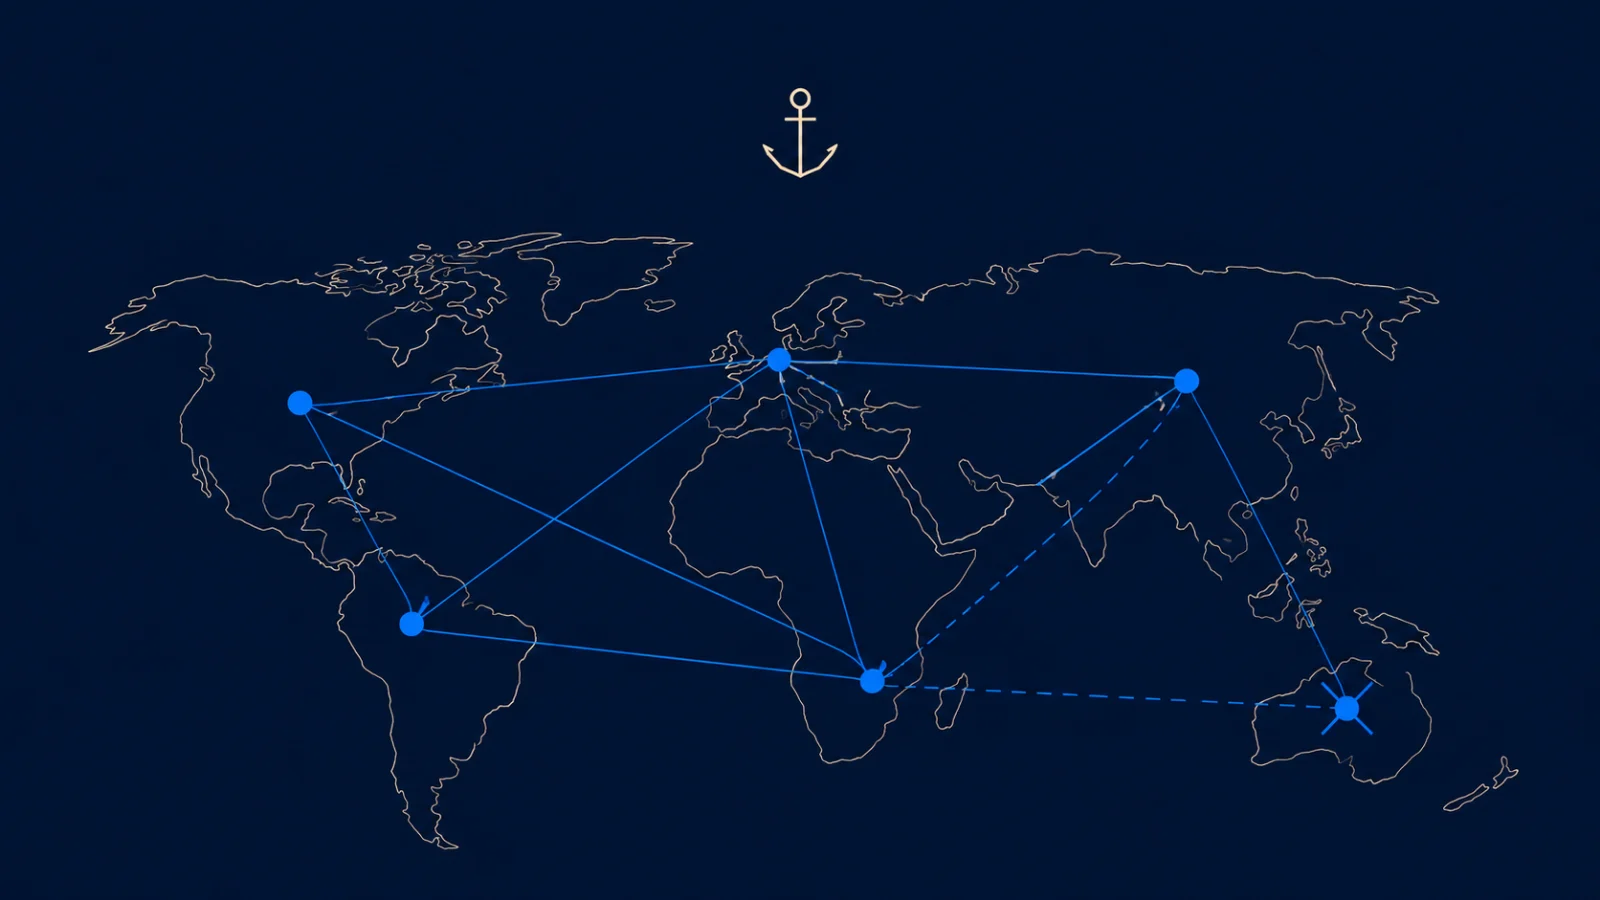
Descentralização elástica
Aqui está a tese que amarra este capítulo: a defesa da rede cresce junto com o valor dela.
Uma rede vale pelo efeito de rede — cada conexão nova a torna mais útil para todas as outras, e a utilidade se converte em valor. Mas valor é também o que atrai adversidade: ninguém ataca uma rede vazia. Então a mesma curva que faz a rede valer a pena é a que a torna alvo — e é essa coincidência que a arquitetura aproveita.
Descentralização total no primeiro dia custa latência, coordenação e dinheiro para defender algo que ainda ninguém quer atacar. E rede que morre por falta de uso não é rede segura: é rede morta. Por isso o desenho é elástico — o número de nós da federação se multiplica conforme a rede passa a valer a pena atacar, e cada patamar novo compra resistência a um tipo de adversidade diferente:
- Falha — um nó cai, um data center pega fogo, um cabo se rompe. Resolve-se com redundância: qualquer nó substitui qualquer nó.
- Jurisdição — uma ordem legal alcança quem opera dentro de um país. Resolve-se com dispersão geográfica: a ordem que para um nó não alcança os outros.
- Captura — alguém assume o controle de um nó e passa a mentir por ele. Resolve-se com quórum: uma raiz só vale com a assinatura de vários, e a mentira de um fica visível para todos.
- Conluio — vários nós combinam entre si. É o mais difícil, e a defesa é aritmética: com 2f+1 assinaturas, capturar menos de um terço não muda nada — e quanto mais nós, mais caro fica conluir.
- Censura — a rede se recusa a registrar você. Nenhuma criptografia resolve, só alternativa: com nós independentes, quem é recusado por um pede a outro.
Esse é o significado técnico de resistência bizantina: não é supor que os participantes são honestos, é continuar funcionando mesmo que alguns não sejam — e sem precisar saber quais.
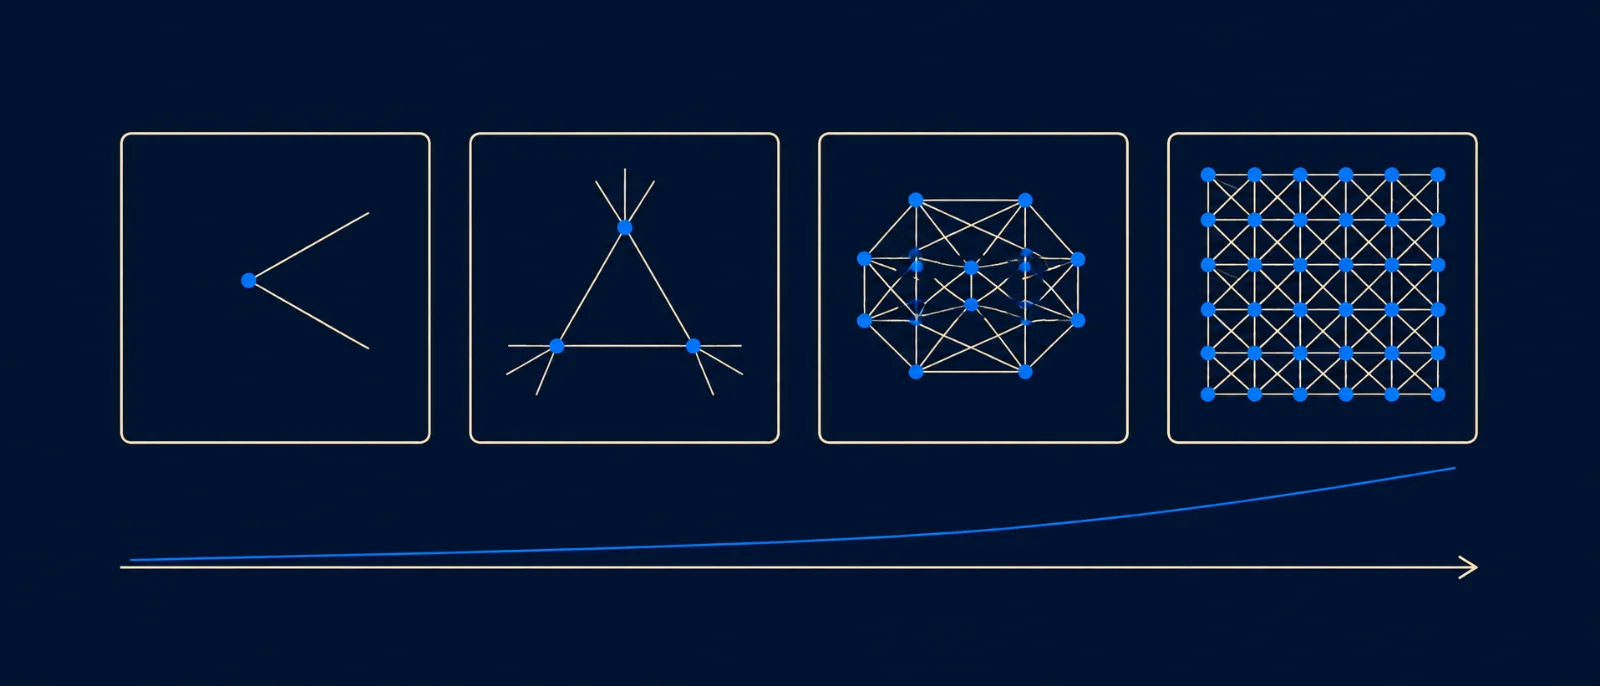
Mas a elasticidade é só para cima — e isso é o que a torna honesta. O número de nós cresce; o que nunca afrouxa são as quatro decisões que não dá para acrescentar depois: elo assinado, âncora publicada fora, registro que só cresce e dado já no formato privado. Sem elas, descentralizar amanhã seria começar do zero — e todo o passado viraria palavra de quem operava. É por isso que este capítulo pode ser lido hoje: o que ele descreve já está no formato final, mesmo antes de a malha adensar.
O caminho Merkle — a ponte entre os dois números
Falta uma peça. Se a raiz da hora resume milhões de movimentos num único hash, como você prova que o seu está lá dentro — sem que ninguém tenha de te mandar os movimentos de todo mundo?
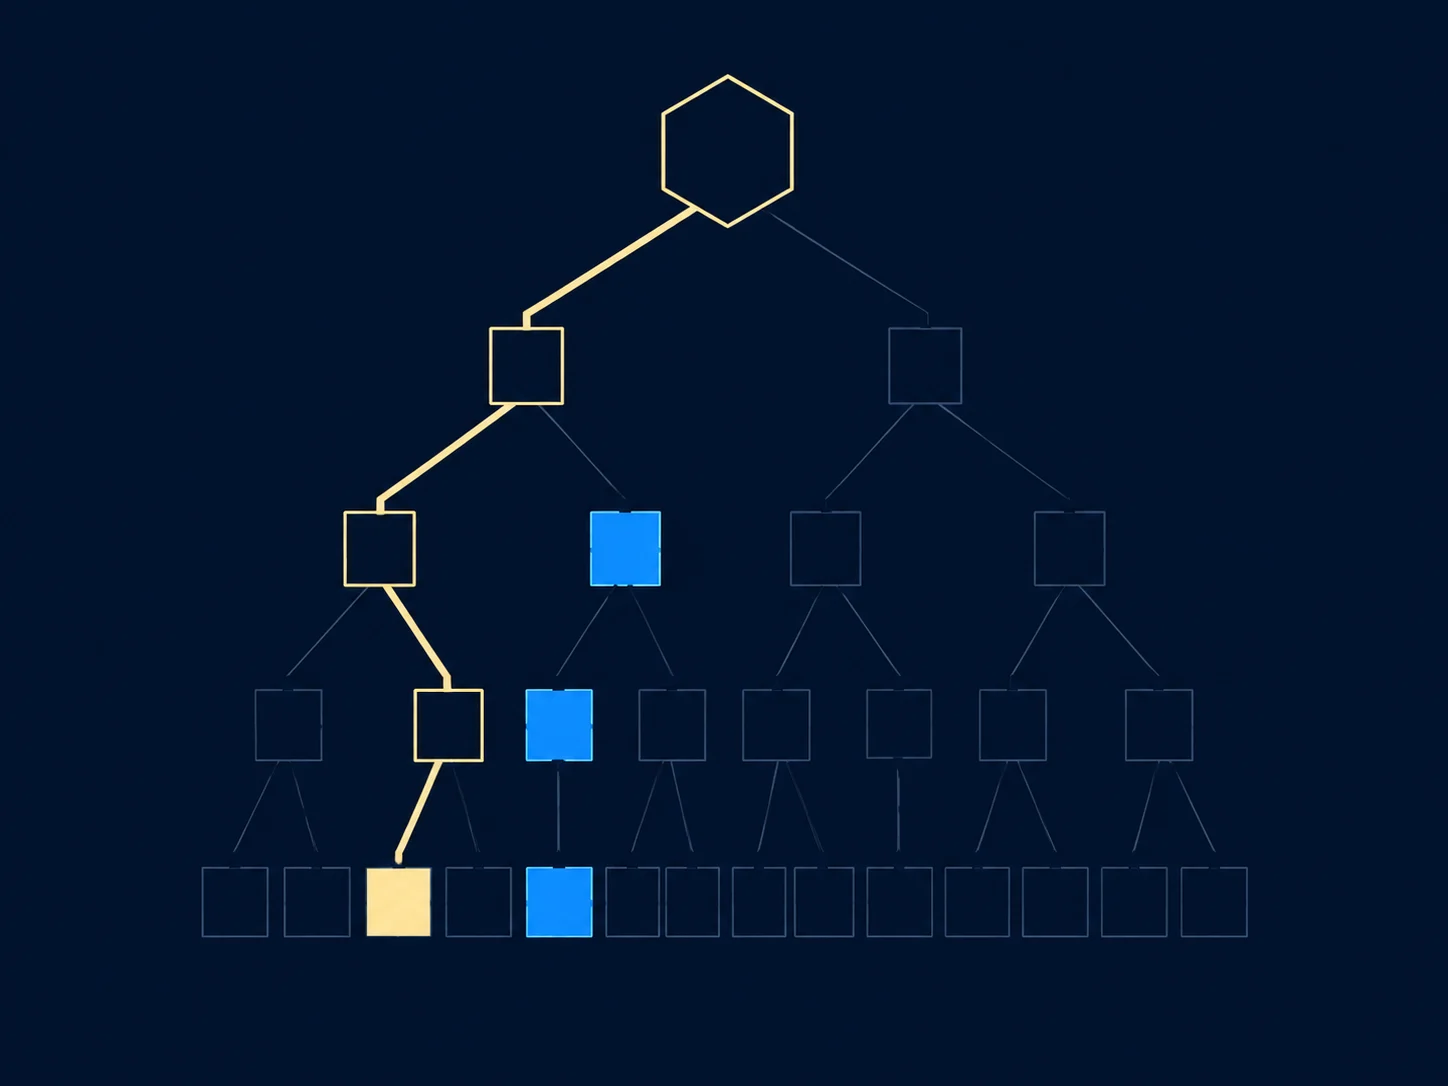
Com uma árvore. Os movimentos da hora são hasheados em pares: dois viram um, esses dois viram um, e assim por diante até sobrar um só — a raiz. Como cada nível tem metade do anterior, uma hora com um milhão de movimentos tem só vinte degraus de altura.
Para provar que o seu movimento está na raiz, você precisa apenas dos irmãos do seu caminho até o topo: cerca de vinte hashes. Com eles, o seu dispositivo recalcula a subida — o seu movimento com o irmão dá um número, aquele com o próximo irmão dá outro, vinte vezes — e chega à raiz. Se der o mesmo número que foi publicado, está provado.
Vinte hashes são menos de mil bytes. Cabe num QR code, funciona sem internet, e não revela nada sobre os movimentos dos outros — os irmãos são só números embaralhados.
1 hora com 1.000.000 de movimentos → 20 degraus de árvore (2²⁰ = 1.048.576)
20 hashes × 32 bytes → 640 bytes de prova por movimento
1 âncora por hora × 24 × 365 → 8.760 âncoras/ano ≈ 1,8 MB
1 âncora por dia × 365 → 365 âncoras/ano ≈ 46 KB — 4,6 MB por século
É por isso que um celular comum consegue ser testemunha da rede inteira: ele não guarda a rede, guarda as raízes — e as raízes de um século de história caberiam num anexo de e-mail.
O que acontece quando você toca em Conferir
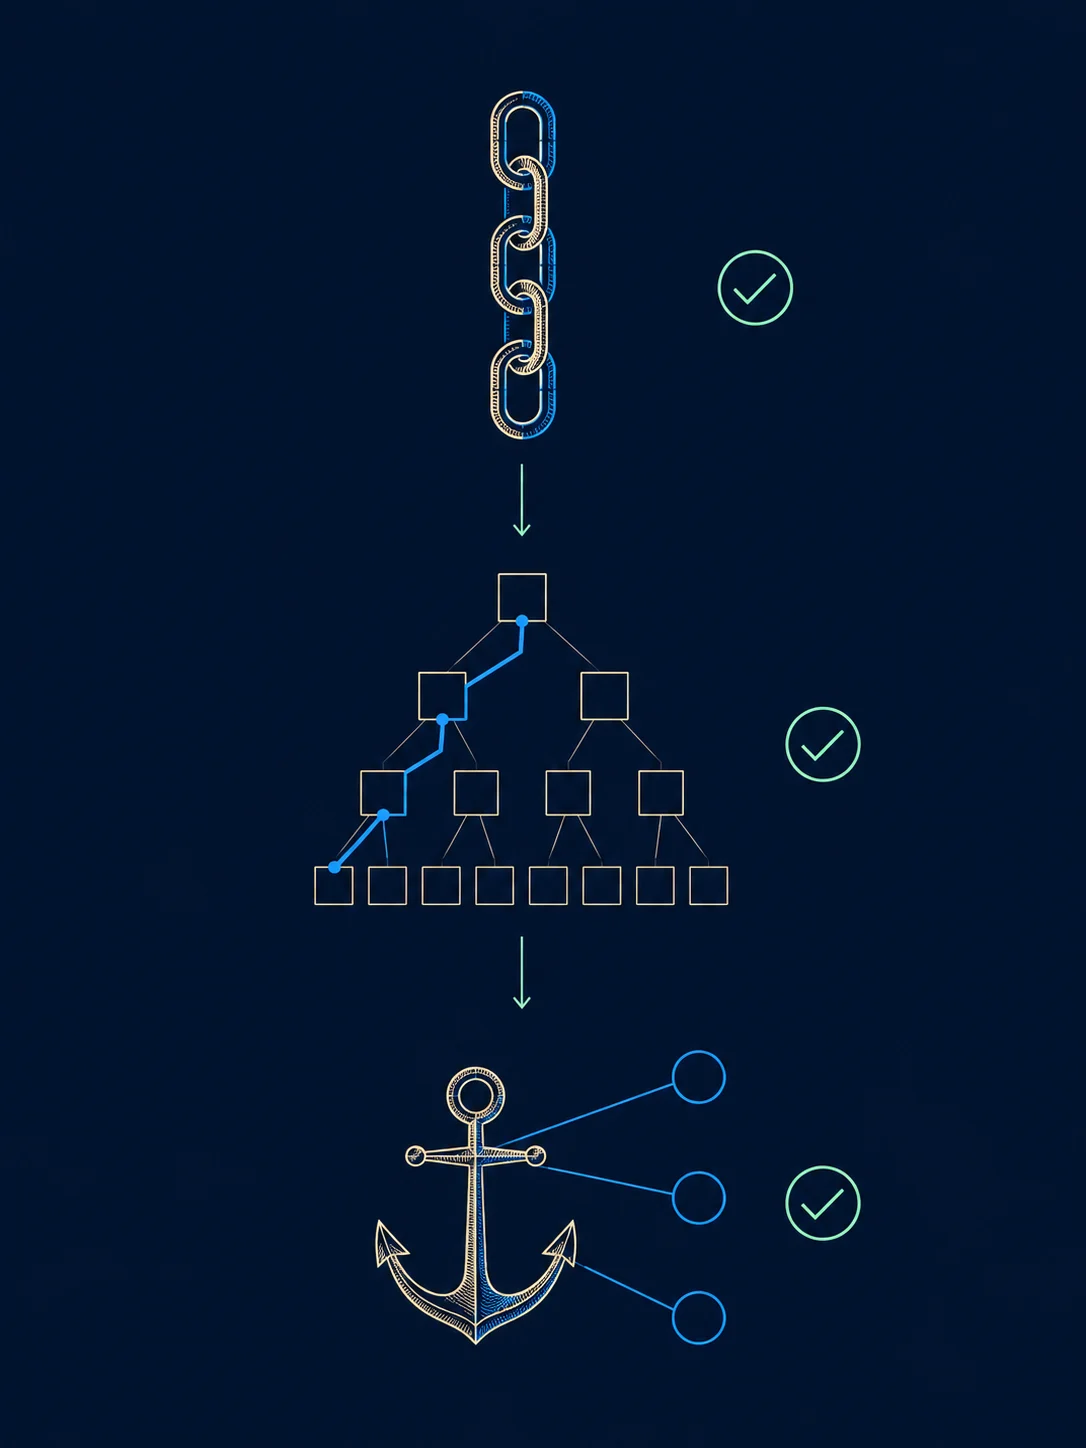
O botão faz três conferências, nesta ordem — e a tela mostra as três, uma a uma. É deliberado: prova que não diz o que provou é alegação.
Primeira: a sua corrente fecha. O dispositivo recalcula o lacre de cada elo seu e confere se cada um contém o anterior, do mais novo até o começo. É conferência puramente local: funciona offline, para sempre, e não depende de nenhum servidor nosso.
Segunda: os seus elos estão dentro das âncoras. Usando o caminho Merkle, ele sobe da sua transação até a raiz da hora dela. É esta a conferência que liga o seu #507 ao #4.561 da rede.
Terceira: a âncora bate com a raiz publicada fora. Ele compara a raiz que tem com a que foi publicada em lugares que não obedecem a nenhum operador da rede. É a mais forte das três — a única que vale contra qualquer um, inclusive contra a federação inteira agindo junta.
O que o seu dispositivo não faz — e é de propósito: ele não recalcula a raiz. Recalcular exigiria os movimentos de todas as carteiras daquela hora, o que seria impossível num celular e o fim do sigilo de todos. O dispositivo prova o caminho até a raiz. É diferente, é suficiente, e é o que mantém a prova compatível com a privacidade.
A conferência também roda sozinha, sem você pedir: quando a carteira abre, e quando uma âncora nova fecha. Nesses dois momentos ela é incremental — poucos elos, milissegundos. O botão existe para quando você quer exercer a verificação, não porque ela dependa de você.
E quando a conferência não fecha
Comece por onde importa: um selo que não confere é fato sobre um elo, não sobre o seu patrimônio. O valor não se moveu, o saldo é o mesmo, e as tiras e atas já impressas continuam conferindo.
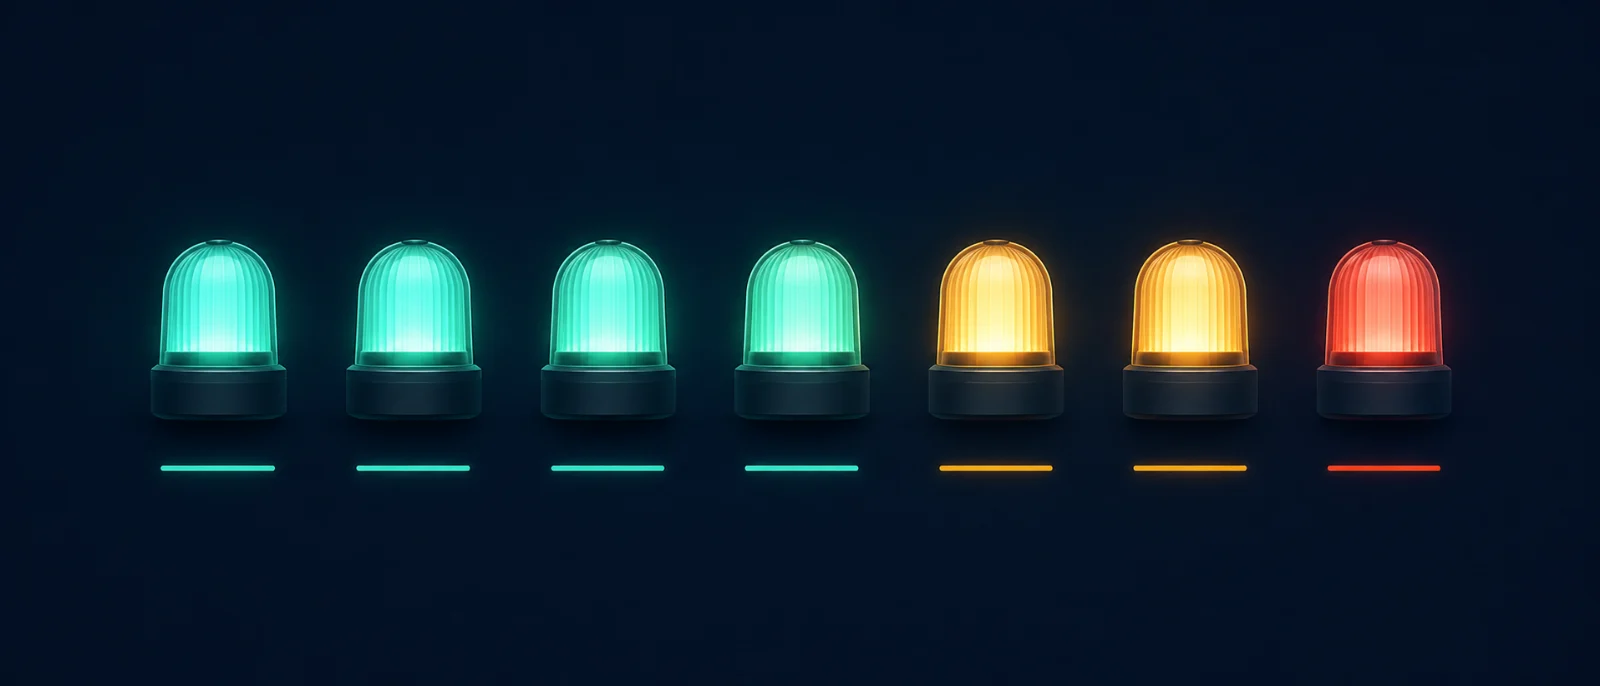
Existem sete motivos possíveis, e cinco deles não envolvem má-fé nenhuma. Por isso a carteira nunca mostra uma tela genérica de alarme: ela diz qual foi o motivo, e diz o que aquele motivo significa.
- sem gravidadeO dispositivo está sem rede
As duas primeiras conferências passaram; só faltou comparar com a raiz publicada. A tela diz "duas de três conferem" e mostra quais — porque não houve falha, houve conferência parcial. É o caso mais comum de todos.
- sem gravidadeFaltam âncoras neste dispositivo
Os seus movimentos mais novos são posteriores à última âncora que este dispositivo baixou. Nada está errado — ele só ainda não tem as raízes daquelas horas.
- sem gravidadeO aplicativo está atrasado
A conferência aqui usa uma fórmula anterior à que a rede assina hoje. Não é sobre os seus registros: é o aplicativo que precisa atualizar antes de conferir.
- baixaDado incompleto no dispositivo
Backup antigo restaurado, sincronização interrompida, caminho Merkle faltando. Sincronizar de novo resolve, e nada precisa ser refeito.
- médiaUm elo não fecha
Pode ser dado danificado aqui — ou a cópia deste dispositivo estar diferente da que a rede guarda. E a tela diz exatamente isso: este dispositivo não distingue os dois casos. Buscar a cópia da rede desempata.
- desconhecidaNão deu para concluir, e o dispositivo não sabe por quê
Ele diz que não sabe. Não escolhe a causa mais grave por conta própria — nem a mais leve, que seria o mesmo palpite ao contrário.
- altaA âncora não bate
A raiz recomputada difere da publicada fora. É a única causa grave, e a única que aciona a resposta séria: a rede deixa de aceitar registros novos e entra em auditoria.
A resposta séria: parar de escrever, nunca desfazer
Se a âncora não bate, a rede congela o presente em vez de apagar o passado. O sequenciador deixa de aceitar registros novos, e:
a leitura continua inteira — saldo se lê, extrato se lê, atas continuam valendo, tiras já impressas continuam conferindo. Ninguém perde nada; só não entram fatos novos enquanto a auditoria não fecha.
E a regra que não tem exceção: nunca se desfaz. Reverter um registro é reescrever o passado, e um livro que reescreve uma vez deixa de valer para sempre. Correção aqui é registro novo por cima, com hora nova, apontando para o antigo. O erro fica visível, e o conserto também.
Quem detecta é o seu celular, não a federação. Milhões de dispositivos reconferindo são o sistema de alarme — e é por isso que a âncora precisa sair: nenhuma federação pode ser auditora de si mesma. Quando um dispositivo encontra divergência, o aviso vai para os operadores e para as testemunhas independentes ao mesmo tempo. Mandar só para o operador seria entregar a denúncia ao acusado.
Se quebrar, quebra para todo mundo?
Não — e a resposta vem da estrutura, não de uma promessa. Como cada carteira tem a sua corrente, um problema numa não contamina as outras.
Se o dado do seu dispositivo corrompe: afeta só o seu dispositivo. Nenhuma outra carteira nota, e sincronizar resolve.
Se um elo seu está errado no servidor: a sua corrente fica sob suspeita daquele ponto para frente. As outras seguem íntegras, porque não encadeiam na sua.
E a contraparte da sua transferência não é contaminada: o elo dela vive na corrente dela. Os dois se ligam por uma referência comum, não por encadeamento — cada lado prova sozinho.
A âncora é o único ponto realmente compartilhado. Se ela estiver errada, o problema é de todos naquela janela de tempo. Mas note o que exatamente se perde: os elos continuam encadeados e assinados; o que fica em suspenso é a prova de tempo daquelas horas, até a auditoria fechar.
Em uma linha: o dano se espalha na dimensão do tempo, nunca na do saldo.
O arquivo no seu bolso
No pé da tela existe o arquivo de âncoras. Ele mostra o que o seu dispositivo já guarda e oferece estender — e a primeira linha é justamente a que diz que você já está coberto.
A espinha diária, desde a origem, você já tem. São 365 raízes por ano, 46 KB — e ela basta para conferir, porque cada raiz diária resume as 24 da véspera. O grão de hora dos últimos 90 dias também já está aí, e é onde as provas recentes acontecem.
O botão oferece o passo opcional: estender o grão de hora até a origem. Não escolha entre diária e horária — a diária é uma foto das horárias, e as duas são níveis de zoom da mesma coisa.
O que muda é o alcance, não a segurança. Com a espinha diária você prova "esteve naquele dia"; com o grão de hora, "esteve naquela hora". A força criptográfica é idêntica — é a mesma cadeia de hashes. Para dinheiro, o dia quase sempre basta.
E quem entra hoje não precisa reproduzir a história inteira. Pega uma raiz recente e confiável — de uma publicação externa — e verifica dali para frente. Se baixar até a origem fosse requisito, o custo de entrar cresceria para sempre, e o celular deixaria de poder ser testemunha.
Para quem quer o desenho por baixo
O resto do capítulo foi escrito para ser entendido sem vocabulário técnico. Esta seção nomeia as mesmas coisas com os termos da literatura, para quem for auditar.
A estrutura é um block-lattice: uma corrente por conta, um bloco por transação, escritores paralelos sem consenso global no caminho quente. Transferência é partida dobrada — duas pernas ligadas por um identificador de correlação, uma em cada corrente. A atomicidade não vem de um lock global: vem da janela da âncora, que fecha as duas pernas ou não fecha nenhuma.
A âncora compromete três raízes por janela, e não uma: as cabeças de todas as correntes (o estado), as transações daquela janela (para prova pontual em log N) e o conjunto de nullifiers numa árvore indexada — a única forma de provar ausência, isto é, que um gasto nunca ocorreu. São três cadências: ~1 s para a experiência imediata, 1 h para o que todo dispositivo guarda, 1 dia para a espinha que atravessa décadas.
O sigilo não vem de esconder o ledger: vem da forma do dado. O que é público são compromissos criptográficos e nullifiers — hashes. Valores e donos nunca aparecem, e por isso qualquer pessoa pode rodar um nó completo sem ler o saldo de ninguém. Uma prova de validade por lote garante que nenhuma unidade foi criada ou destruída; a versão recursiva, mais adiante, mantém o nó em tamanho constante.
A função exata, para quem for conferir: tanto o lacre de cada elo quanto o das raízes é um SHA-512 truncado em 256 bits — SHA512-T256. ⚠️ Note que isso não é o SHA-512/256 do NIST: o vetor inicial é outro, e conferir com a função errada devolve outro número. É a diferença entre auditar e achar que auditou.
A escolha não é sobre computação quântica — é sobre quem consegue conferir. SHA-512 é mais rápido que SHA-256 em processador de 64 bits, truncado cabe num nó de árvore sem sobra, e está na cripto nativa de todo navegador: o seu celular verifica sem baixar biblioteca nenhuma. Duas décadas de criptanálise vieram de graça. Houve a tentação de usar um hash desenhado para circuitos de prova — mais barato de provar, mais jovem de auditoria. Ela foi recusada onde não compensa: as árvores de uma hora são pequenas, independentes e descartadas depois de ancoradas. A única que atravessa o tempo é a do sigilo, e essa nasce depois, com hash próprio. Não se paga hoje o preço de um circuito que ainda não existe.
E cada âncora diz qual hash usou. É a mesma regra da assinatura, e ela existe por um motivo simples: quem confere um registro seu vinte anos depois precisa saber com o quê ele foi selado — e não adivinhar. Registro que não declara a própria função é registro que envelhece ilegível.
E a fronteira de segurança, dita sem eufemismo: um nó pode censurar — recusar-se a ordenar um registro novo. O que ele não pode é esconder de você o que é seu: a sua corrente, as suas notas e os caminhos que provam a inclusão delas vivem no seu dispositivo, e sonegar o que já está na mão do dono não é poder nenhum. Também não pode forjar assinatura, não pode reescrever o passado sem ser visto e não pode permitir gasto duplo — as três são recusadas por qualquer dispositivo que verifique. É essa lista, e não uma declaração de boas intenções, que define do que a carteira te protege.
Por que a âncora também é a defesa contra o computador quântico: um dia as assinaturas de hoje serão quebráveis. O que salva a assinatura de hoje não é a matemática dela — é a raiz daquela hora, publicada fora, num tempo em que forjá-la era impossível. Quebrar a chave daqui a décadas não coloca um registro dentro de uma raiz de hoje. A âncora converte "esta assinatura é válida" em "esta assinatura existia antes" — e é a segunda afirmação que atravessa a virada.
O que você leva deste capítulo
Três frases, e elas bastam.
- A sua corrente é sua. Cada movimento seu lacra o anterior, e a conferência disso funciona no seu dispositivo, offline, para sempre.
- A âncora é de todos. Uma raiz por hora, publicada onde nenhum operador manda — é ela que torna o seu registro utilizável diante de quem não confia em ninguém — nem em quem opera a rede.
- O selo verde vale porque ele pode faltar. A carteira nunca pinta o ✓ sem ter recalculado, nunca chama de "seguro" o que é apenas "não conferido", e nunca esconde de você que a conferência não fechou. Um selo que sempre aparece não é selo — é enfeite.