
Empecemos por el sello de un sobre
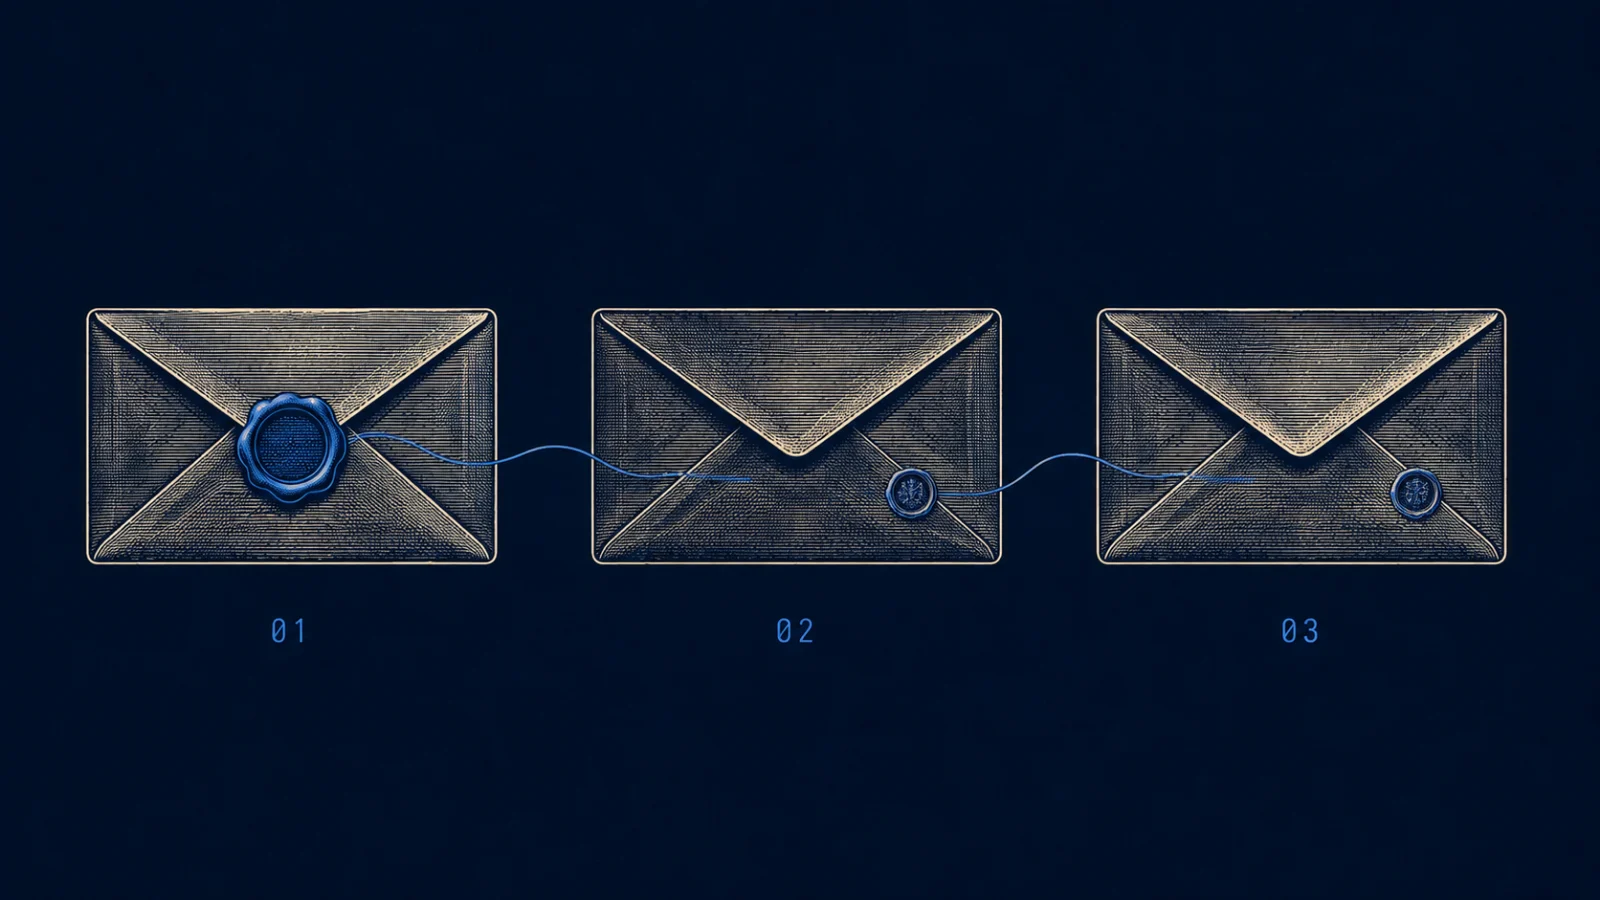
Imagina que cierras una carta y derramas cera caliente sobre la solapa. El sello no impide que alguien abra la carta — impide que la abra y finja que no lo hizo.
El hash es ese sello, hecho de matemática. En PING viene de la familia SHA-2 — la misma que el resto de la industria audita desde hace dos décadas — y sale como un número de 64 caracteres (256 bits) calculado a partir del contenido. Cambia una coma en el contenido y el número entero se vuelve otro, irreconocible. No hay vuelta atrás: nadie reconstruye el contenido a partir del hash, y nadie puede fabricar un contenido distinto que dé el mismo hash.
Ahora la idea que hace funcionar todo. Cuando sellas una carta, metes dentro el sello de la carta anterior. La segunda carta contiene el sello de la primera; la tercera contiene el de la segunda, y así…
Mira lo que esto le cuesta a un falsificador. Cambiar la primera carta cambia su sello — y ese sello está escrito dentro de la segunda. Entonces la segunda cambia. Lo que cambia la tercera. Y así hasta la última.
Por eso se llama cadena: toca un eslabón en el medio y se rompen todos los que vinieron después. No hay manera de repararla sin rehacer todo — y rehacer todo significa rehacer lo que ya se publicó afuera, que es lo que nadie puede hacer.
El eslabón — uno por cada movimiento tuyo
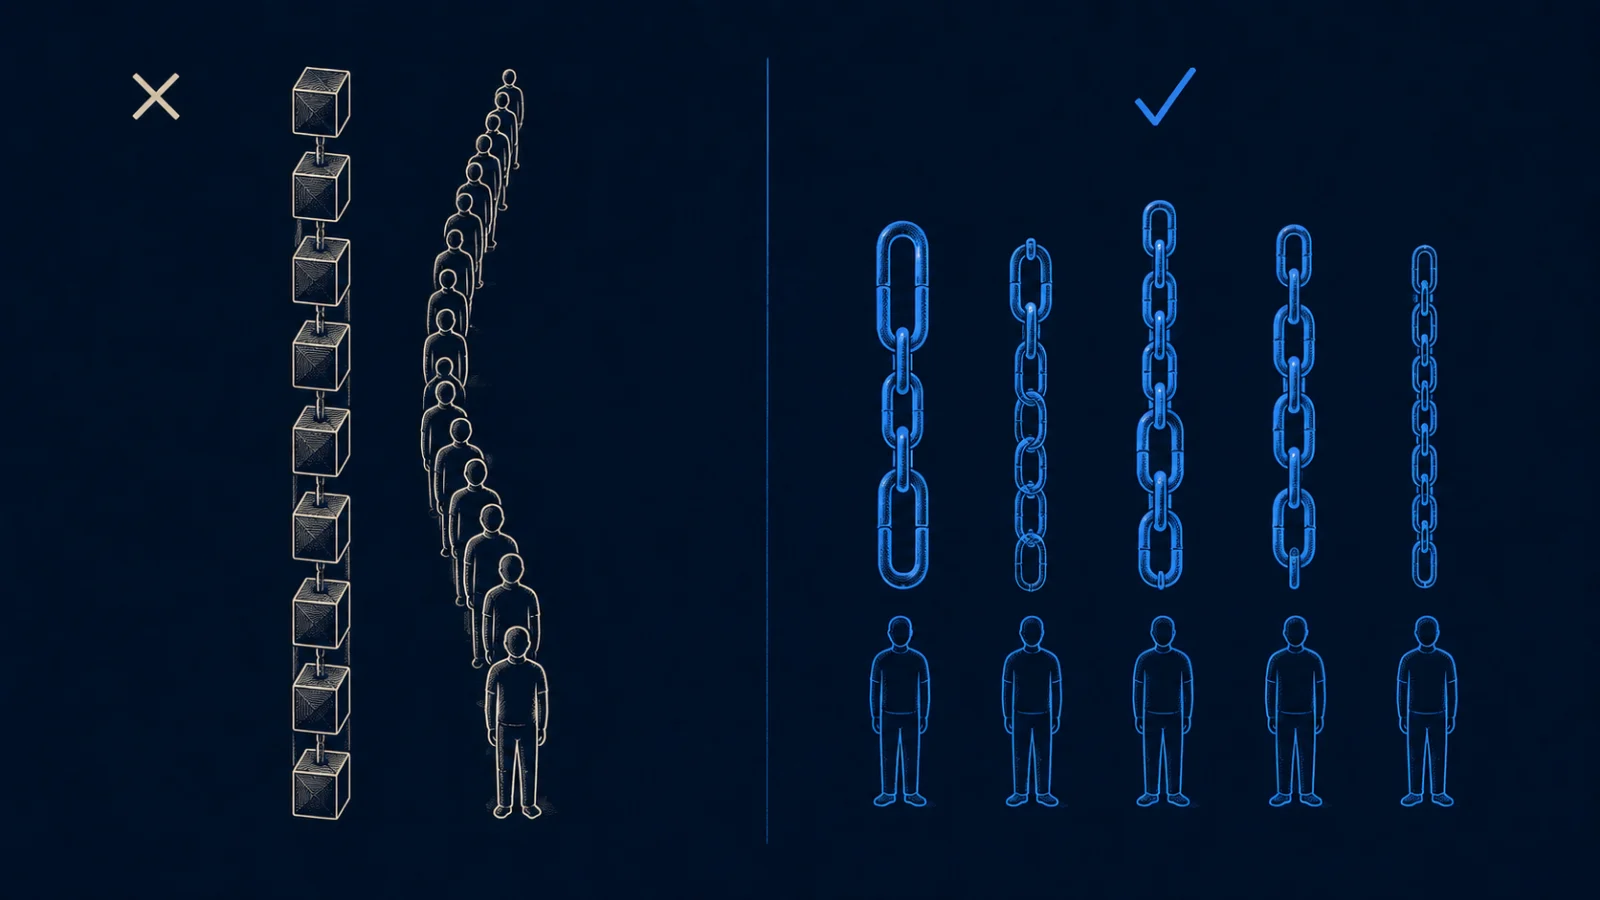
Cada movimiento de tu dinero nace como un eslabón en tu cadena. Una transferencia que envías, un valor que llega, la tarifa de red de una conversión fuera de PING, una recarga de batería: un movimiento, un eslabón.
El eslabón guarda lo que pasó, la hora, tu firma y el sello del eslabón anterior. Ningún dinero se mueve en la cartera sin volverse un eslabón — y eso es lo que hace la cadena completa: una cadena con un hueco no prueba nada.
Y aquí está la parte que suele sorprender: la cadena es tuya, y solo tuya. Cada cartera de la federación tiene la suya. Cuando transfieres a alguien nacen dos eslabones — uno de salida en tu cadena, uno de entrada en la suya — y cada uno vive de su lado, unidos por una referencia compartida.
No hay una fila única donde escriba el mundo entero. Por eso la red no se atasca: dos personas que transaccionan al mismo tiempo no compiten por ningún lugar, porque escriben en libros distintos.
La altura cuenta movimientos, no transferencias. Si tu cadena está en #507, eso quiere decir que hubo 507 movimientos de tu dinero desde el principio — incluyendo tarifas de red, recargas y valores recibidos. No es el número de transferencias que enviaste, y nunca es el número de otra persona.
El ancla — una raíz por hora, publicada afuera
La cadena por sí sola tiene un límite honesto: vive en una base de datos que alguien opera. Si el operador reescribiera todas las cadenas y volviera a firmar todo, el resultado sería internamente consistente — y una mentira.
Nota que el problema no es desconfiar del operador: es que nadie debería tener que confiar. Un sistema que le pide buena fe al operador es exactamente el banco del que estamos tratando de salir.
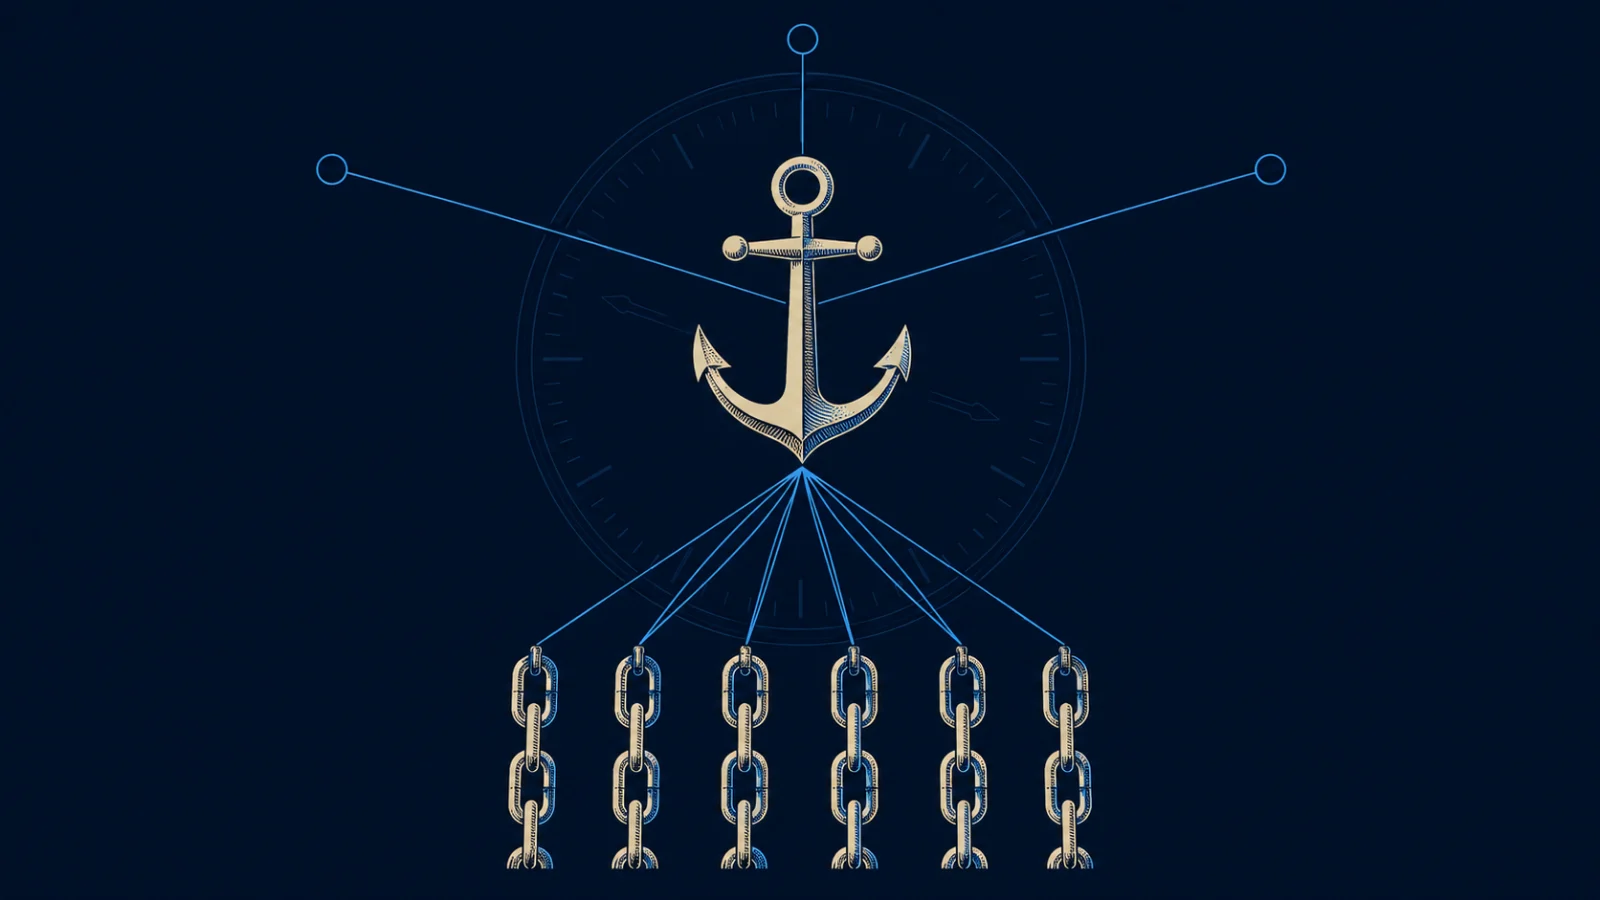
El ancla existe para cerrar ese hueco. Una vez por hora, la federación toma los sellos de todas las cadenas de todas las carteras y los resume en un solo hash — la raíz de esa hora. Y ese número sale de casa: va a nodos en otras jurisdicciones, a registros independientes, a lugares donde ningún operador de la red tiene el poder de borrar nada.
Desde el instante en que la raíz se publica, el pasado queda trabado. Reescribir un eslabón de ayer exigiría cambiar la raíz de ayer — que ya está publicada en lugares fuera del alcance de cualquier operador. Cualquier dispositivo que guarde la raíz vieja detecta la diferencia de inmediato — y la raíz de ayer está en muchos dispositivos, en muchos países.
El eslabón prueba el linaje. El ancla prueba el cuándo. Por eso existen los dos: el eslabón es barato y paralelo, y el ancla es lo que vuelve el registro oponible a terceros — utilizable en una disputa, frente a alguien que no confía en ninguna de las dos partes.
Los dos números de la pantalla
Cuando abres la Prueba de integridad, aparecen dos números uno al lado del otro. No tienen ninguna relación aritmética entre sí — y es justamente eso lo que los vuelve útiles.
Local
#507- de quién
- tuyo. Ninguna otra cartera tiene esta cuenta
- cuenta
- tus movimientos, uno por uno
- crece
- cuando mueves dinero
- prueba
- que tu secuencia está intacta: nada fue insertado, quitado ni movido de lugar
Global
#4.561- de quién
- de todos. Es el mismo número en la pantalla de cualquiera
- cuenta
- las horas que la red ya selló
- crece
- por su cuenta, cada hora en punto — aunque no hagas nada
- prueba
- el cuándo: que tu registro existía antes de que esa raíz saliera
Por qué el Global no revela nada sobre ti: es el mismo para todos. Dos personas en la misma hora ven el mismo #4.561 — y un número que es igual para todos no dice nada de nadie. Es esa propiedad la que permite publicarlo en un periódico, en una notaría, en otra red.
Por qué una federación y no un servidor
Un servidor único tiene un problema que ninguna criptografía resuelve: puede simplemente dejar de atenderte. No necesita falsificar nada — le basta con negarse, o con que lo obligue a negarse quien tiene poder sobre él.
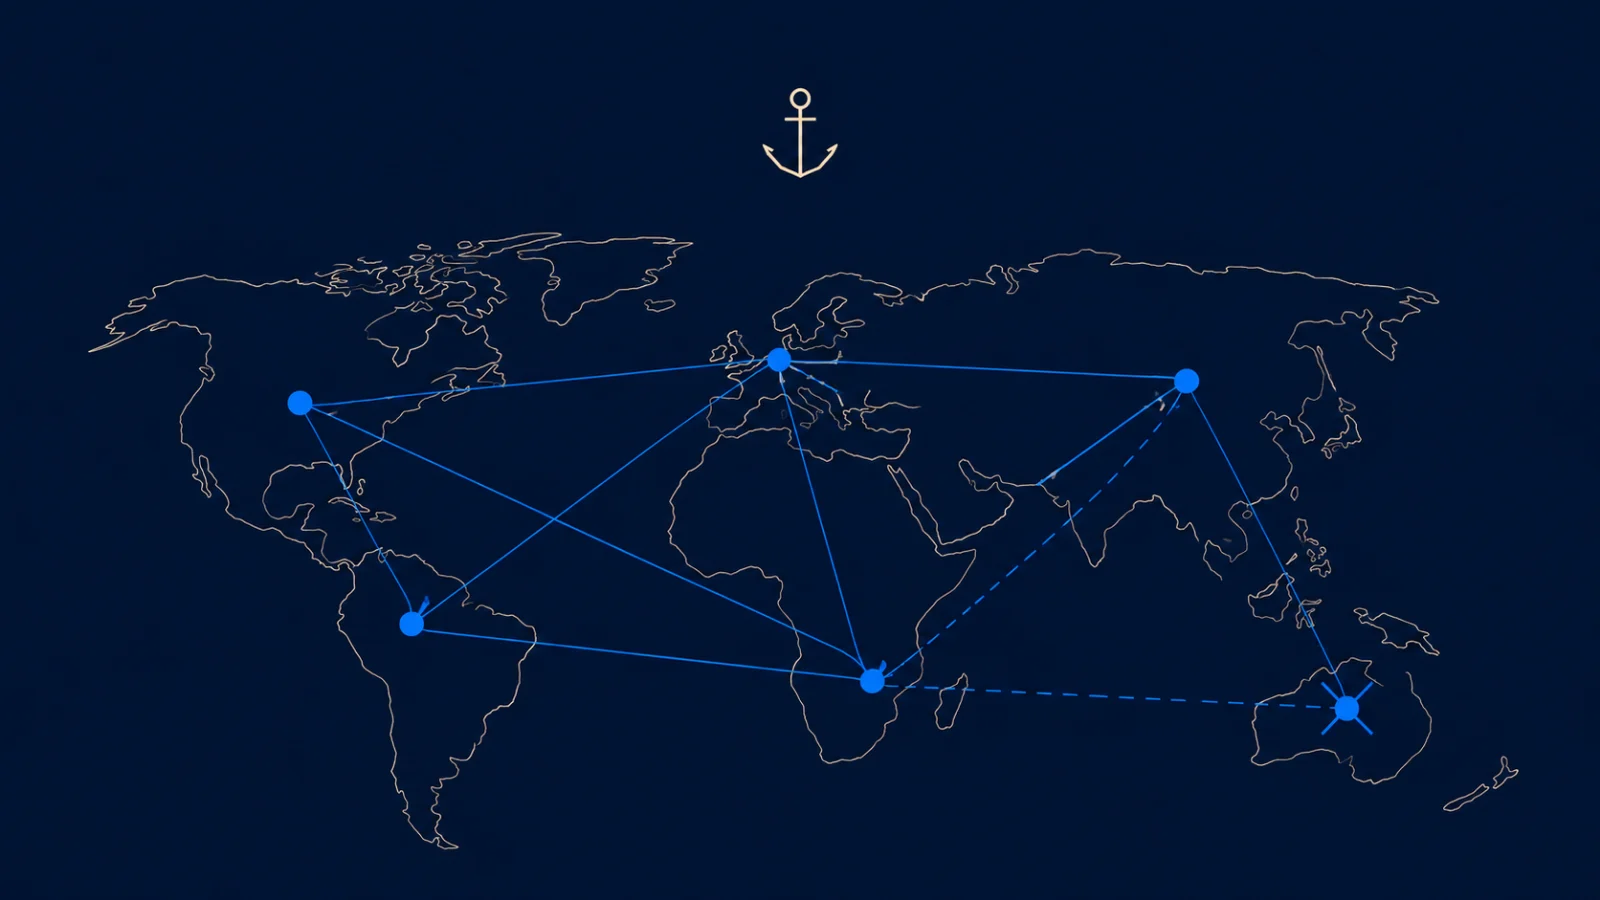
La federación es la respuesta a eso: varios nodos independientes, en jurisdicciones distintas, cada uno con reputación pública y nombre propio. Una orden judicial en un país alcanza a un nodo; un apagón alcanza a otro; ninguna de las dos alcanza a la red.
Pero fíjate en el diseño, porque importa más que el número de nodos: los nodos ordenan, no autorizan. Lo que hacen es decir en qué orden entraron los registros, y desempatar cuando hay duda. No pueden crear una unidad de PING, no pueden firmar en tu lugar y no pueden mentir sobre un saldo — porque la validez no viene de ellos, viene de la firma y de la prueba.
Es esa separación la que vuelve la federación infraestructura y no autoridad. Y es lo que permite reemplazar un nodo sin reemplazar la verdad. Si uno se va, es capturado o miente, lo que declaró sigue siendo verificable por cualquier otro. Y su mentira se vuelve públicamente detectable: dos raíces firmadas para la misma hora son prueba matemática de mala fe.
Descentralización elástica
Aquí está la tesis que amarra este capítulo: la defensa de la red crece junto con su valor.
Una red vale lo que vale su efecto de red — cada conexión nueva la vuelve más útil para todas las demás, y la utilidad se convierte en valor. Pero el valor es también lo que atrae la adversidad: nadie ataca una red vacía. Así que la misma curva que vuelve la red digna de tener es la que la vuelve un blanco — y esa coincidencia es la que aprovecha la arquitectura.
Descentralizar del todo el primer día cuesta latencia, coordinación y dinero, para defender algo que nadie quiere atacar todavía. Y una red que muere por falta de uso no es una red segura: es una red muerta. Por eso el diseño es elástico — el número de nodos de la federación se multiplica a medida que la red empieza a valer la pena atacarla, y cada nivel nuevo compra resistencia a un tipo distinto de adversidad:
- Falla — un nodo se cae, un centro de datos se incendia, un cable se rompe. Se resuelve con redundancia: cualquier nodo reemplaza a cualquier nodo.
- Jurisdicción — una orden legal alcanza a quien opera dentro de un país. Se resuelve con reparto geográfico: la orden que detiene un nodo no alcanza a los otros.
- Captura — alguien toma el control de un nodo y empieza a mentir a través de él. Se resuelve con quórum: una raíz solo es válida con la firma de varios, y la mentira de uno queda visible para todos.
- Colusión — varios nodos se ponen de acuerdo entre sí. Es el caso más difícil, y la defensa es aritmética: con 2f+1 firmas, capturar menos de un tercio no cambia nada — y cuantos más nodos hay, más cara sale la colusión.
- Censura — la red se niega a registrarte. Ninguna criptografía resuelve esto, solo una alternativa: con nodos independientes, quien recibe una negativa de uno le pide a otro.
Ese es el sentido técnico de la resistencia bizantina: no es suponer que los participantes son honestos, es seguir funcionando aunque algunos no lo sean — y sin necesidad de saber cuáles.
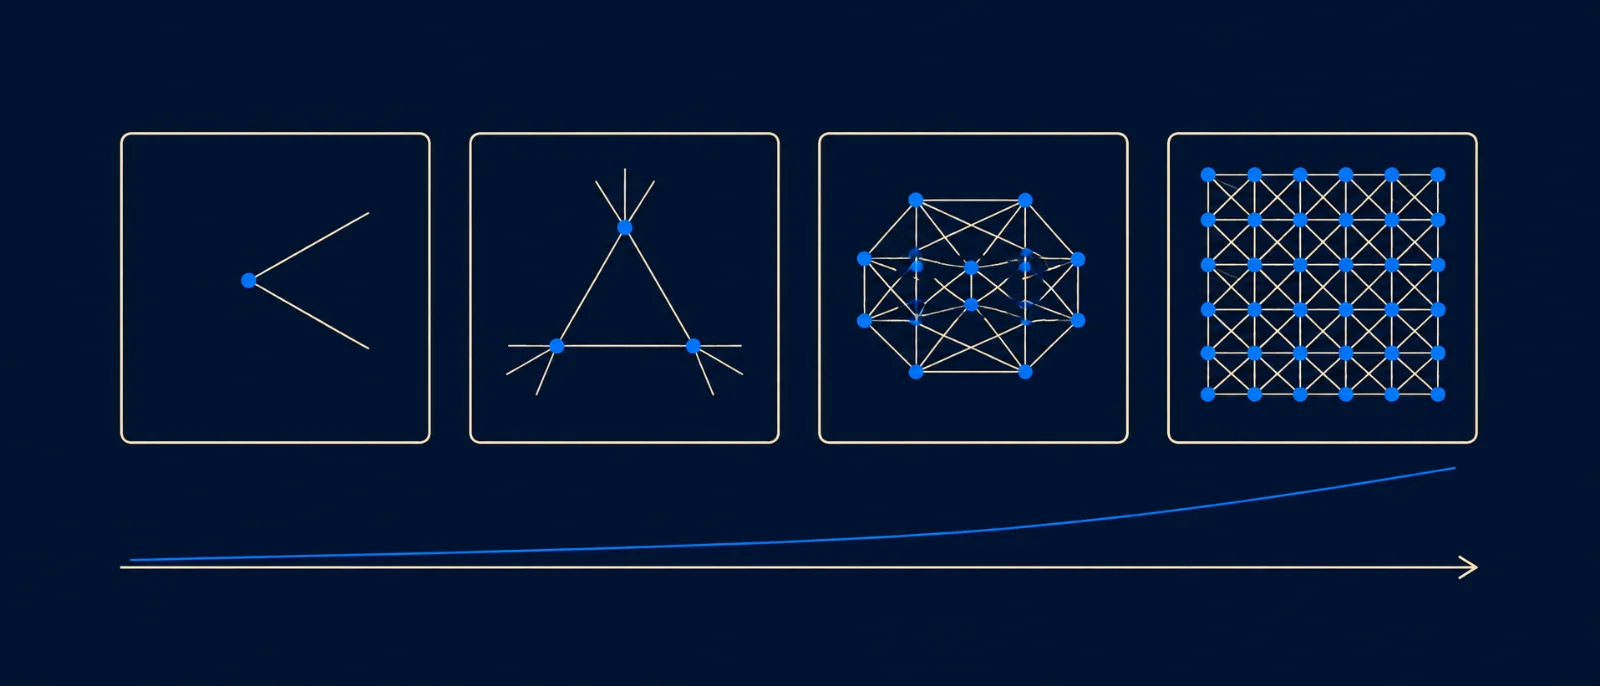
Pero la elasticidad solo va hacia arriba — y es eso lo que la vuelve honesta. El número de nodos crece; lo que nunca se afloja son las cuatro decisiones que no se pueden agregar después: un eslabón firmado, un ancla publicada afuera, un registro que solo crece y datos que ya nacen en forma privada. Sin ellas, descentralizar mañana significaría empezar de cero — y todo el pasado se volvería la palabra de quien estaba operando. Por eso este capítulo se puede leer hoy: lo que describe ya está en su forma final, incluso antes de que la malla se vuelva densa.
El camino Merkle — el puente entre los dos números
Falta una pieza. Si la raíz de la hora resume millones de movimientos en un solo hash, ¿cómo se prueba que el tuyo está adentro — sin que nadie tenga que mandarte los movimientos de todos los demás?
Con un árbol. Los movimientos de la hora se hashean por pares: dos se vuelven uno, esos dos se vuelven uno, y así hasta que queda uno solo — la raíz. Como cada nivel es la mitad del de abajo, una hora con un millón de movimientos tiene apenas veinte niveles de altura.
Para probar que tu movimiento está en la raíz, alcanza con los hermanos del camino hasta arriba: unos veinte hashes. Con ellos, tu dispositivo recalcula la subida — tu movimiento con su hermano da un número, ese con el hermano siguiente da otro, veinte veces — y llega a la raíz. Si da el mismo número que se publicó, está probado.
Veinte hashes son menos de mil bytes. Cabe en un código QR, funciona sin internet, y no revela nada de los movimientos de nadie más — los hermanos son solo números revueltos.
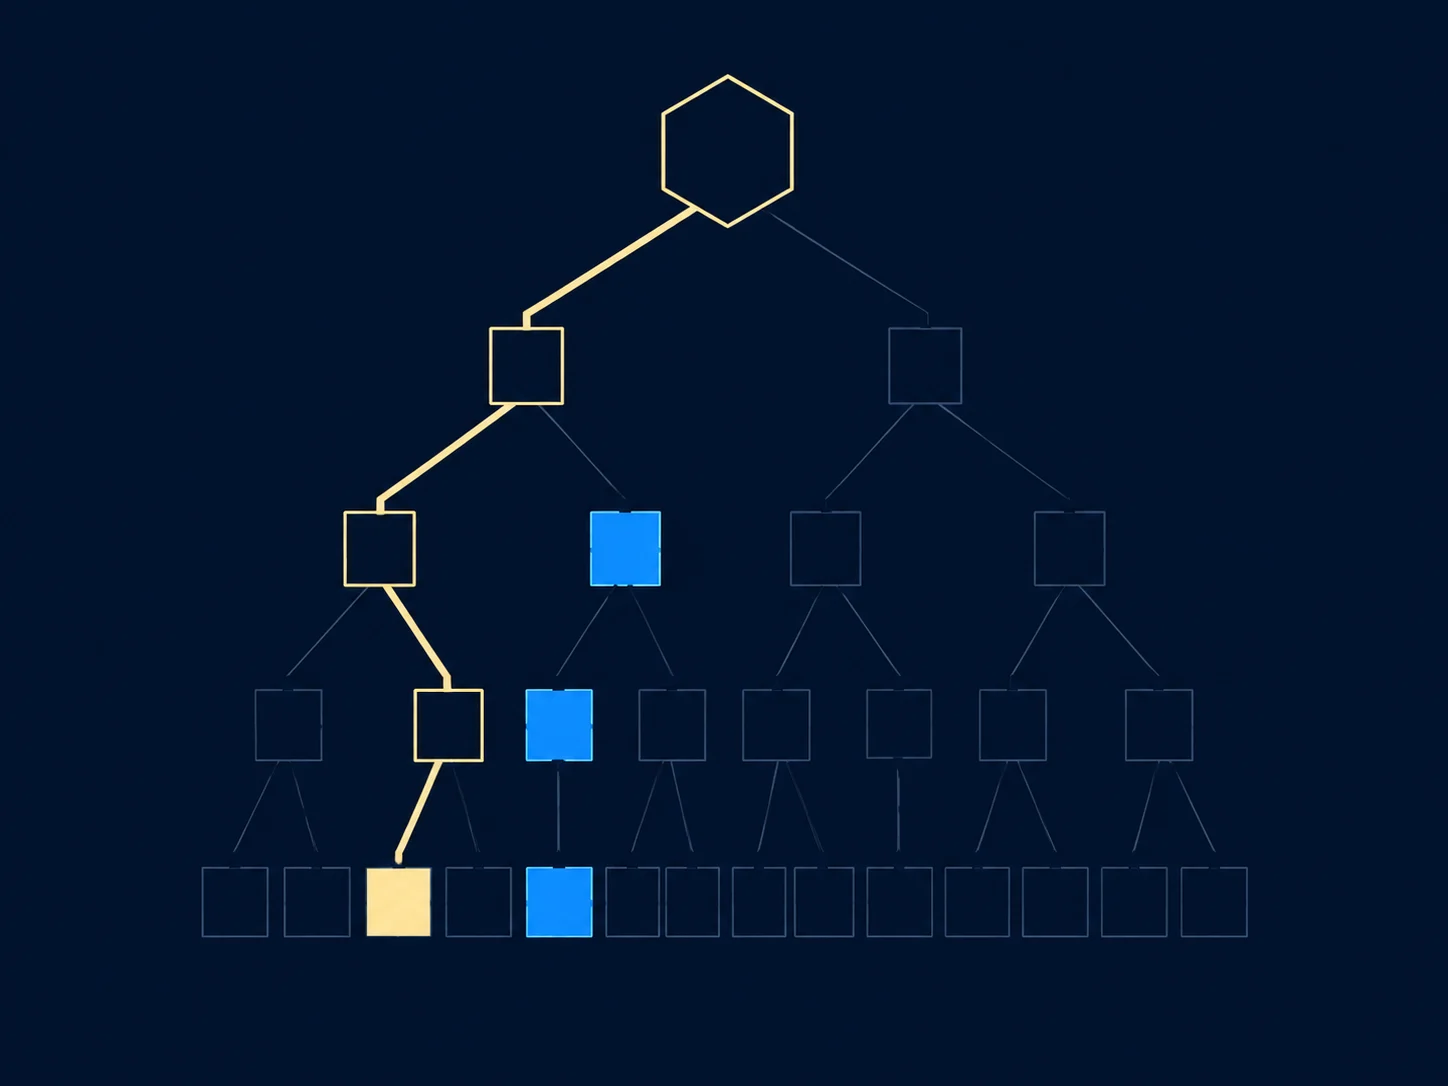
1 hora con 1.000.000 de movimientos → 20 niveles de árbol (2²⁰ = 1.048.576)
20 hashes × 32 bytes → 640 bytes de prueba por movimiento
1 ancla por hora × 24 × 365 → 8.760 anclas/año ≈ 1,8 MB
1 ancla por día × 365 → 365 anclas/año ≈ 46 KB — 4,6 MB por siglo
Por eso un teléfono común puede ser testigo de toda la red: no guarda la red, guarda las raíces — y las raíces de un siglo de historia caben en un adjunto de correo.
Qué pasa cuando tocas Verificar
El botón corre tres verificaciones, en este orden — y la pantalla muestra las tres, una por una. Es deliberado: una prueba que no dice qué probó es una afirmación.
Primera: tu cadena cierra. El dispositivo recalcula el sello de cada uno de tus eslabones y verifica que cada uno contenga el anterior, desde el más nuevo hasta el principio. Esta verificación es puramente local: funciona sin conexión, para siempre, y no depende de ningún servidor nuestro.
Segunda: tus eslabones están dentro de las anclas. Usando el camino Merkle, sube desde tu transacción hasta la raíz de su hora. Es la verificación que une tu #507 con el #4.561 de la red.
Tercera: el ancla coincide con la raíz publicada afuera. Compara la raíz que tiene con la publicada en lugares que no obedecen a ningún operador de la red. Es la más fuerte de las tres — la única que se sostiene contra cualquiera, incluida la federación entera actuando junta.
Lo que tu dispositivo no hace — y es a propósito: no recalcula la raíz. Recalcularla exigiría los movimientos de todas las carteras de esa hora, lo que sería imposible en un teléfono y el fin de la privacidad de todos. El dispositivo prueba el camino hasta la raíz. Es distinto, alcanza, y es lo que mantiene la prueba compatible con la privacidad.
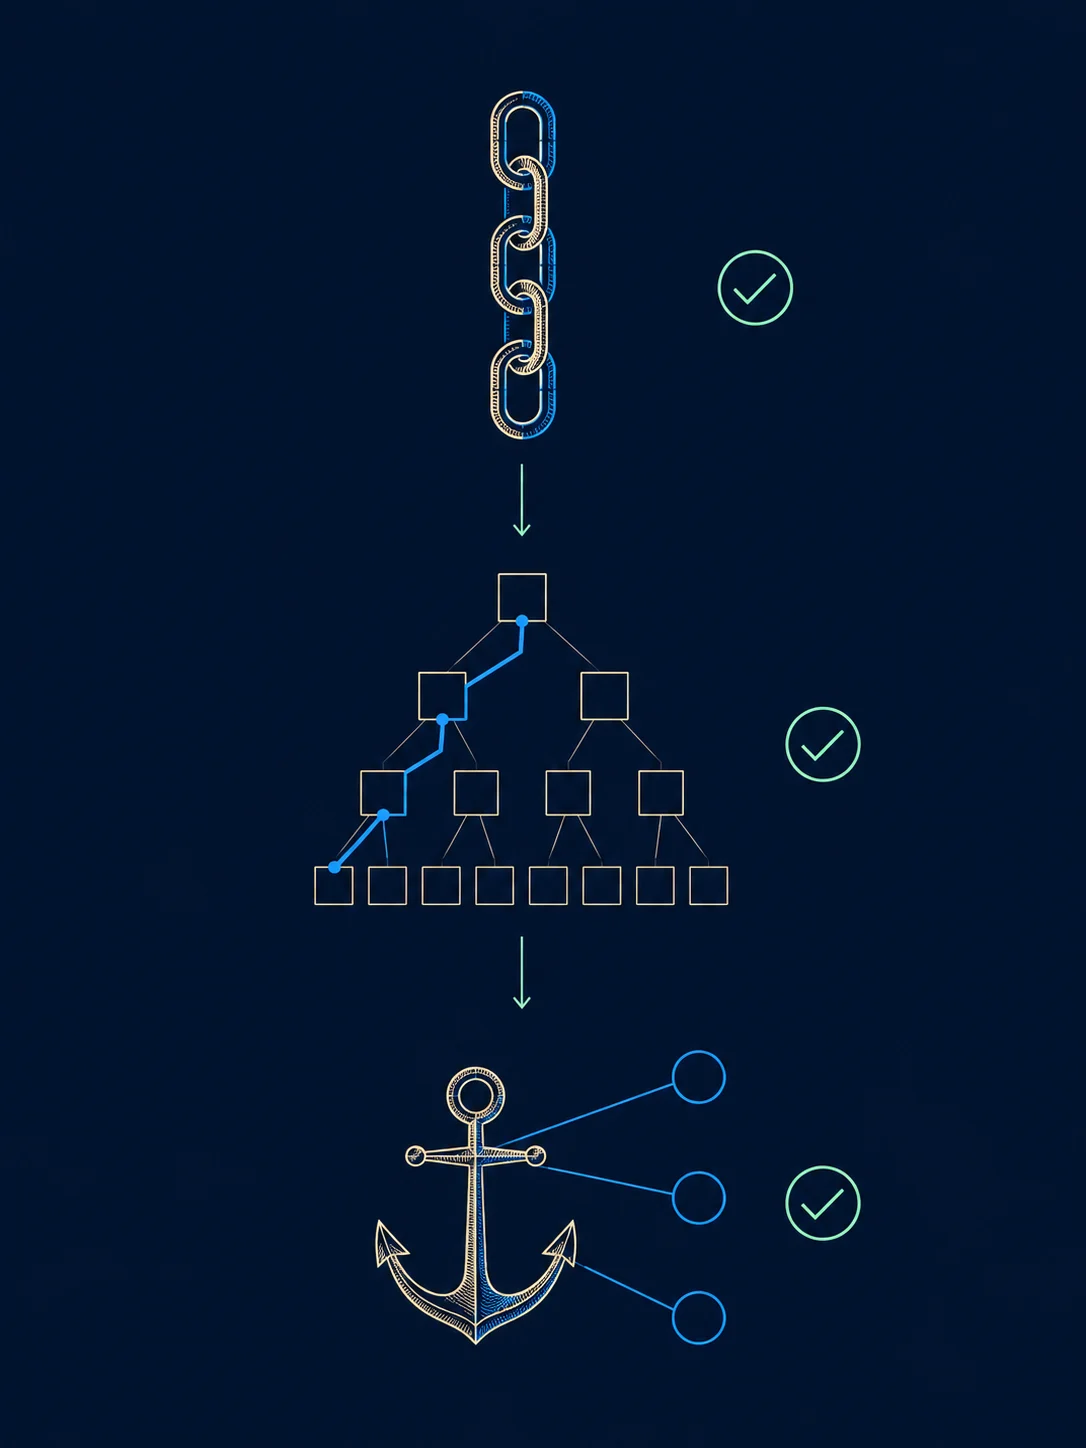
La verificación también corre por su cuenta, sin que la pidas: cuando la cartera abre, y cuando cierra un ancla nueva. En esos dos momentos es incremental — unos pocos eslabones, milisegundos. El botón existe para cuando quieras ejercer la verificación, no porque la verificación dependa de ti.
Y cuando la verificación no cierra
Empecemos por lo que importa: un sello que no verifica es un hecho sobre un eslabón, no sobre tu dinero. El valor no se movió, el saldo es el mismo, y las tiras y actas ya impresas siguen verificando.
Hay siete razones posibles, y cinco de ellas no suponen ninguna mala fe. Por eso la cartera nunca muestra una pantalla de alarma genérica: dice cuál fue la razón, y dice qué significa esa razón.
- sin gravedadEl dispositivo no tiene red
Las dos primeras verificaciones pasaron; solo faltó la comparación con la raíz publicada. La pantalla dice «dos de tres verifican» y muestra cuáles — porque no hubo una falla, hubo una verificación parcial. Es el caso más común de todos.
- sin gravedadFaltan anclas en este dispositivo
Tus movimientos más nuevos son posteriores a la última ancla que este dispositivo bajó. Nada está mal — simplemente todavía no tiene las raíces de esas horas.
- sin gravedadLa aplicación está desactualizada
La verificación de aquí usa una fórmula más antigua que la que la red firma hoy. No se trata de tus registros: es la aplicación la que tiene que actualizarse antes de verificar.
- bajaDatos incompletos en el dispositivo
Una copia de seguridad antigua restaurada, una sincronización interrumpida, un camino Merkle que falta. Sincronizar de nuevo lo resuelve, y no hay que rehacer nada.
- mediaUn eslabón no cierra
Pueden ser datos dañados aquí — o la copia de este dispositivo difiriendo de la que guarda la red. Y la pantalla dice exactamente eso: este dispositivo no puede distinguir los dos casos. Traer la copia de la red desempata.
- desconocidaNo pudo concluir, y el dispositivo no sabe por qué
Dice que no sabe. No elige por su cuenta la causa más grave — ni la más leve, que sería el mismo adivinar al revés.
- altaEl ancla no coincide
La raíz recalculada difiere de la publicada afuera. Es la única causa grave, y la única que dispara la respuesta grave: la red deja de aceptar registros nuevos y entra en auditoría.
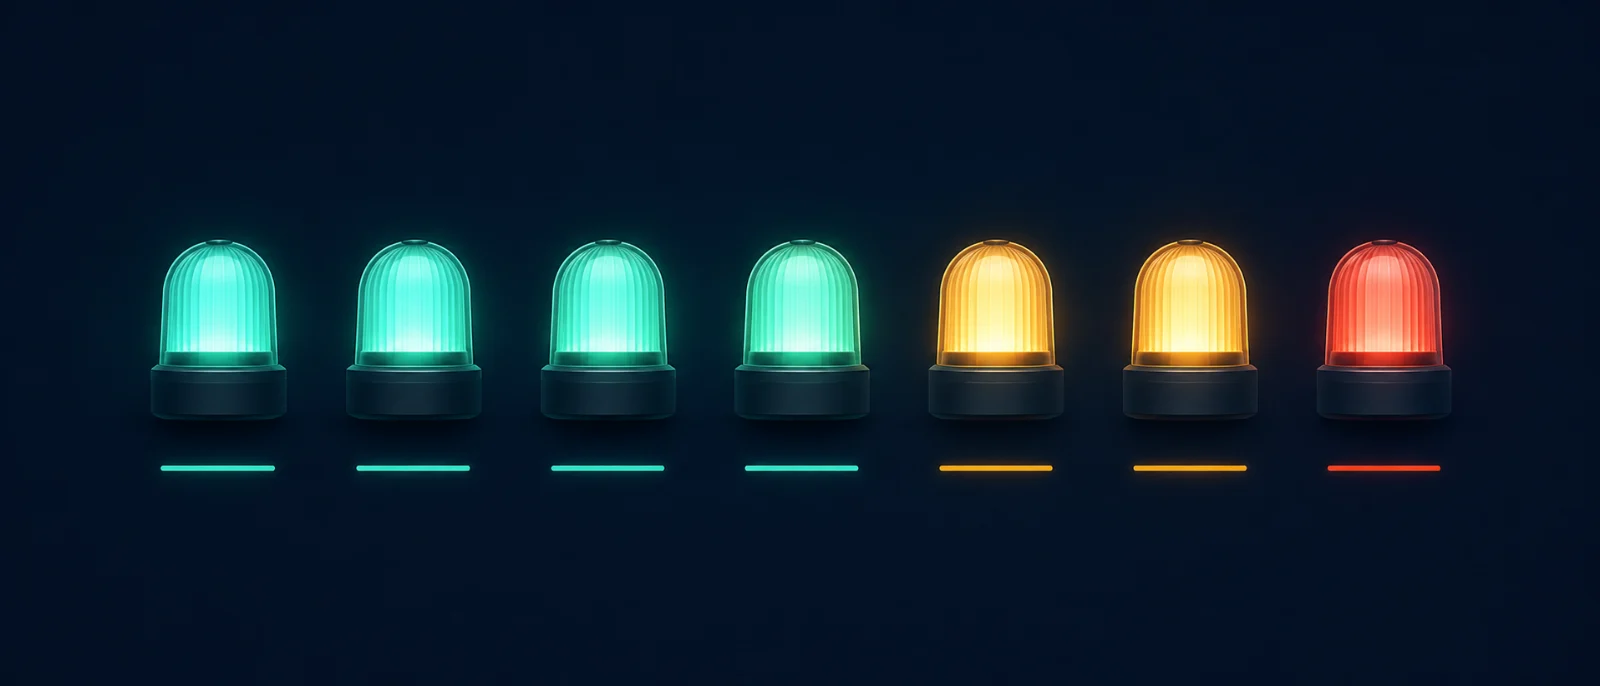
La respuesta grave: dejar de escribir, nunca deshacer
Si el ancla no coincide, la red congela el presente en vez de borrar el pasado. El secuenciador deja de aceptar registros nuevos, y:
la lectura sigue entera — el saldo se lee, el extracto se lee, las actas siguen válidas, las tiras ya impresas siguen verificando. Nadie pierde nada; solo dejan de entrar hechos nuevos hasta que cierre la auditoría.
Y la regla sin excepción: nunca se deshace nada. Revertir un registro es reescribir el pasado, y un libro que reescribe una vez deja de valer para siempre. Una corrección aquí es un registro nuevo por encima, con hora nueva, apuntando al anterior. El error queda visible, y la reparación también.
Quien lo detecta es tu teléfono, no la federación. Millones de dispositivos verificando otra vez son el sistema de alarma — y por eso el ancla tiene que salir: ninguna federación puede ser auditora de sí misma. Cuando un dispositivo encuentra una divergencia, el aviso va a los operadores y a los testigos independientes al mismo tiempo. Mandarlo solo al operador sería entregarle la denuncia al acusado.
Si se rompe, ¿se rompe para todos?
No — y la respuesta viene de la estructura, no de una promesa. Como cada cartera tiene su propia cadena, un problema en una no contamina las otras.
Si los datos de tu dispositivo se corrompen: afecta solo a tu dispositivo. Ninguna otra cartera lo nota, y sincronizar lo resuelve.
Si uno de tus eslabones está mal en el servidor: tu cadena queda bajo sospecha desde ese punto en adelante. Las otras siguen intactas, porque no se encadenan a la tuya.
Y la contraparte de tu transferencia no se contamina: su eslabón vive en su cadena. Las dos están unidas por una referencia compartida, no por encadenamiento — cada lado prueba por su cuenta.
El ancla es el único punto verdaderamente compartido. Si está mal, el problema es de todos en esa ventana de tiempo. Pero fíjate exactamente en qué se pierde: los eslabones siguen encadenados y firmados; lo que queda suspendido es la prueba de tiempo de esas horas, hasta que cierre la auditoría.
En una línea: el daño se propaga en la dimensión del tiempo, nunca en la del saldo.
El archivo en tu bolsillo
Al pie de la pantalla está el archivo de anclas. Muestra lo que tu dispositivo ya guarda y ofrece extenderlo — y la primera línea es justamente la que dice que ya estás cubierto.
La espina diaria, desde el origen, ya la tienes. Son 365 raíces por año, 46 KB — y alcanza para verificar, porque cada raíz diaria resume las 24 del día anterior. El detalle por hora de los últimos 90 días también está ahí, y es donde ocurren las pruebas recientes.
El botón ofrece el paso opcional: extender el detalle por hora hasta el origen. No elijas entre diario y por hora — el diario es una fotografía de los de hora, y los dos son niveles de acercamiento de la misma cosa.
Lo que cambia es el alcance, no la seguridad. Con la espina diaria pruebas «estaba ahí ese día»; con el detalle por hora, «estaba ahí en esa hora». La fuerza criptográfica es idéntica — es la misma cadena de hashes. Para el dinero, el día casi siempre alcanza.
Y quien entra hoy no tiene que reproducir toda la historia. Toma una raíz reciente y confiable — de una publicación externa — y verifica desde ahí en adelante. Si bajar hasta el origen fuera un requisito, el costo de entrar crecería para siempre, y el teléfono dejaría de poder ser testigo.
Para quien quiera el diseño de abajo
El resto del capítulo se escribió para entenderse sin vocabulario técnico. Esta sección nombra las mismas cosas con los términos de la literatura, para quien va a auditar.
La estructura es un block-lattice: una cadena por cuenta, un bloque por transacción, escritores paralelos sin consenso global en el camino caliente. Una transferencia es de doble entrada — dos patas unidas por un identificador de correlación, una en cada cadena. La atomicidad no viene de un candado global: viene de la ventana de anclaje, que cierra las dos patas o no cierra ninguna.
El ancla compromete tres raíces por ventana, no una: las cabezas de todas las cadenas (el estado), las transacciones de esa ventana (para prueba puntual en log N) y el conjunto de nullifiers en un árbol indexado — la única manera de probar una ausencia, es decir, que un gasto nunca ocurrió. Hay tres cadencias: ~1 s para la experiencia inmediata, 1 h para lo que cada dispositivo guarda, 1 día para la espina que cruza décadas.
La privacidad no viene de esconder el libro: viene de la forma de los datos. Lo público son compromisos criptográficos y nullifiers — hashes. Los valores y los dueños nunca aparecen, y por eso cualquiera puede correr un nodo completo sin leer el saldo de nadie. Una prueba de validez por lote garantiza que ninguna unidad fue creada ni destruida; la versión recursiva, más adelante, mantiene el nodo de tamaño constante.
La función exacta, para quien va a verificar: tanto el sello de cada eslabón como el de las raíces es un SHA-512 truncado a 256 bits — SHA512-T256. ⚠️ Nota que no es el SHA-512/256 del NIST: el vector inicial es distinto, y verificar con la función equivocada devuelve otro número. Es la diferencia entre auditar y creer que auditaste.
La elección no es sobre computación cuántica — es sobre quién puede verificar. SHA-512 es más rápido que SHA-256 en un procesador de 64 bits, truncado cabe en un nodo de árbol sin sobrar nada, y está en la criptografía nativa de todos los navegadores: tu teléfono verifica sin descargar ninguna biblioteca. Dos décadas de criptoanálisis vinieron gratis. Hubo la tentación de usar un hash diseñado para circuitos de prueba — más barato de probar, más joven en auditoría. Se rechazó donde no rinde: los árboles de una hora son pequeños, independientes y se descartan una vez anclados. El único árbol que cruza el tiempo es el de privacidad, y ese nace después, con un hash propio. Hoy no se paga el precio de un circuito que todavía no existe.
Y cada ancla dice qué hash usó. Es la misma regla que la de la firma, y existe por una razón simple: quien verifique un registro tuyo dentro de veinte años necesita saber con qué fue sellado — y no adivinarlo. Un registro que no declara su propia función es un registro que envejece ilegible.
Y el límite de seguridad, dicho sin eufemismos: un nodo puede censurar — puede negarse a ordenar un registro nuevo. Lo que no puede es esconderte lo que es tuyo: tu cadena, tus notas y los caminos que prueban su inclusión viven en tu dispositivo, y retener lo que ya está en la mano del dueño no es ningún poder. Tampoco puede falsificar una firma, ni reescribir el pasado sin que se vea, ni permitir un doble gasto — los tres los rechaza cualquier dispositivo que verifique. Es esa lista, y no una declaración de buenas intenciones, la que define de qué te protege la cartera.
Por qué el ancla es también la defensa contra la computadora cuántica: algún día las firmas de hoy serán rompibles. Lo que salva la firma de hoy no es su matemática — es la raíz de esa hora, publicada afuera, en un momento en que falsificarla era imposible. Romper la llave dentro de décadas no mete un registro dentro de una raíz de hoy. El ancla convierte «esta firma es válida» en «esta firma existía antes» — y es la segunda afirmación la que cruza el cambio de época.
Qué te llevas de este capítulo
Tres frases, y alcanzan.
- Tu cadena es tuya. Cada movimiento tuyo sella el anterior, y verificar eso funciona en tu dispositivo, sin conexión, para siempre.
- El ancla es de todos. Una raíz por hora, publicada donde ningún operador manda — es lo que vuelve tu registro utilizable frente a alguien que no confía en nadie — ni en quien opera la red.
- El sello verde vale porque puede faltar. La cartera nunca pinta el ✓ sin haber recalculado, nunca llama «seguro» a lo que es apenas «no verificado», y nunca te esconde que la verificación no cerró. Un sello que siempre aparece no es un sello — es decoración.